Przejdź do treści
CERTYX ZARZĄDZANIE CYKLEM ŻYCIA CERTYFIKATÓW

Certificate lifecycle intelligence

Pełna kontrola nad certyfikatami. Zanim krótsze cykle staną się problemem.

CERTYX odkrywa certyfikaty, ocenia realne ryzyko i prowadzi zespół przez bezpieczne odnowienie — z dowodem na każdym etapie.

shop.example.com Certyfikat TLS · Ważny
legacy.example.com Certyfikat TLS · Wygasł
pay.example.com Certyfikat TLS · Wygasa
Szczyty to hosty, punkty na szczytach to certyfikaty. Symboliczne połączenia i dane przykładowe.
Klucze prywatne zostają u Ciebie Hosting w UE Przewiń, aby zobaczyć system

Jak pomaga CERTYX

Data mówi dlaczego. Konsola pokazuje jak.

Co i kiedy wygasa, kto za to odpowiada i co wymaga decyzji — w jednym widoku.

Przegląd CERTYX: certyfikaty i ich wygasanie
Konsola CERTYX z przykładowymi danymi.

Realne problemy

Przestój zaczyna się od certyfikatu, o którym nikt nie wiedział.

Wygaśnięcie rzadko jest zaskoczeniem technicznym. To problem inwentarza, odpowiedzialności i procesu.

Wybierz sytuację. Prześledź reakcję.

CERTYX: agenci skanują zatwierdzone zakresy na każdym porcie TCP, a sejfy chmurowe są importowane tylko do odczytu.

Rezultat: widoczny inwentarz w zatwierdzonym zakresie.

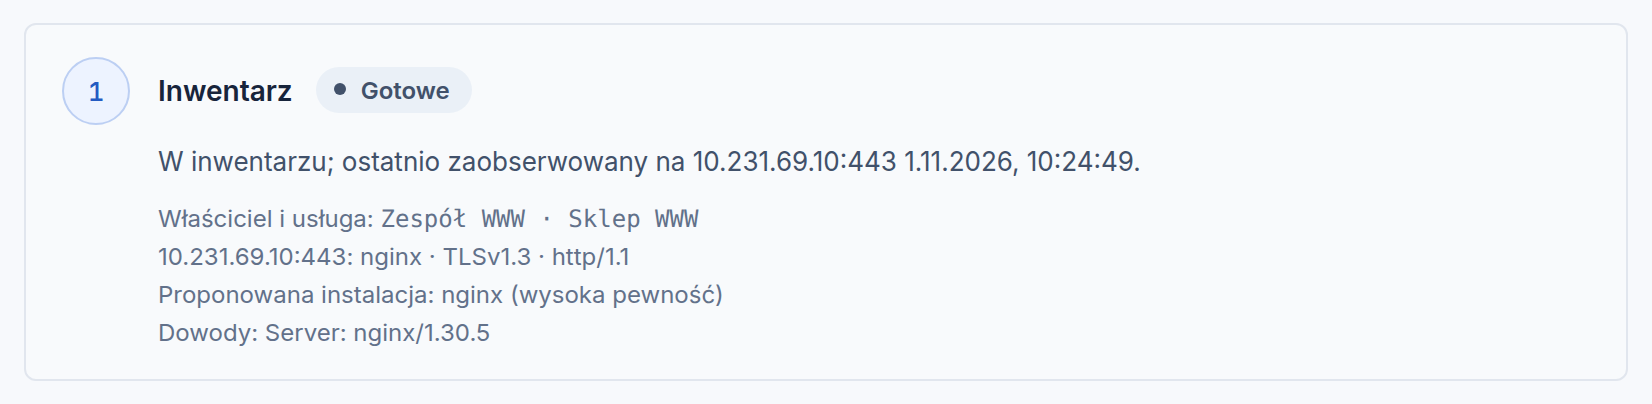
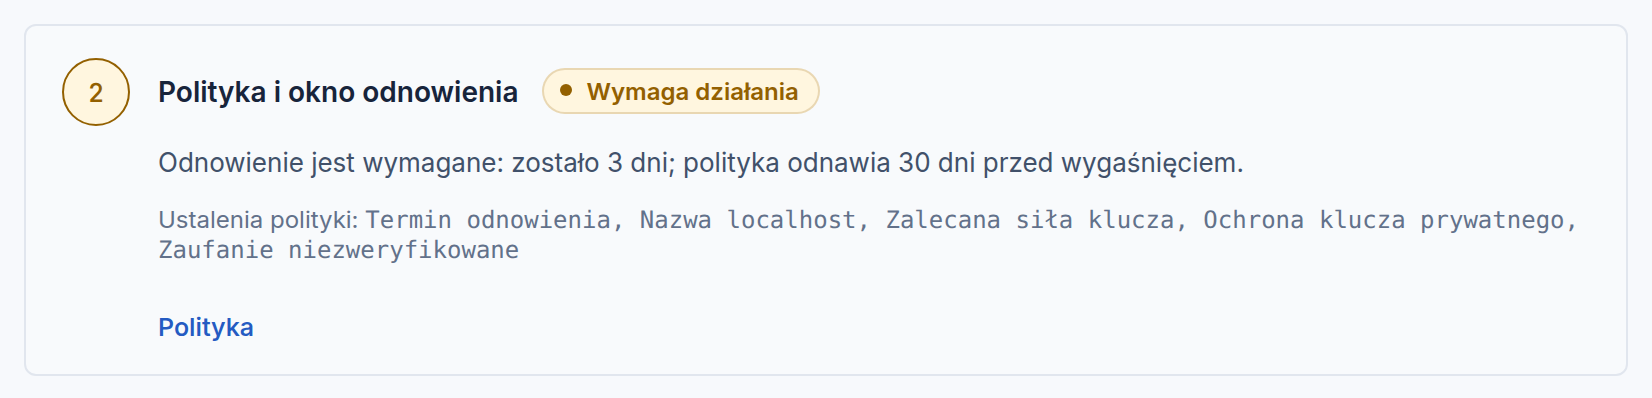
Renewal readiness of a newly discovered certificate: observed endpoint, policy findings and the missing execution target

CERTYX: każdy certyfikat ma właściciela, usługę i grupę powiadomień.

Rezultat: odpowiedzialny zespół i droga powiadomienia.

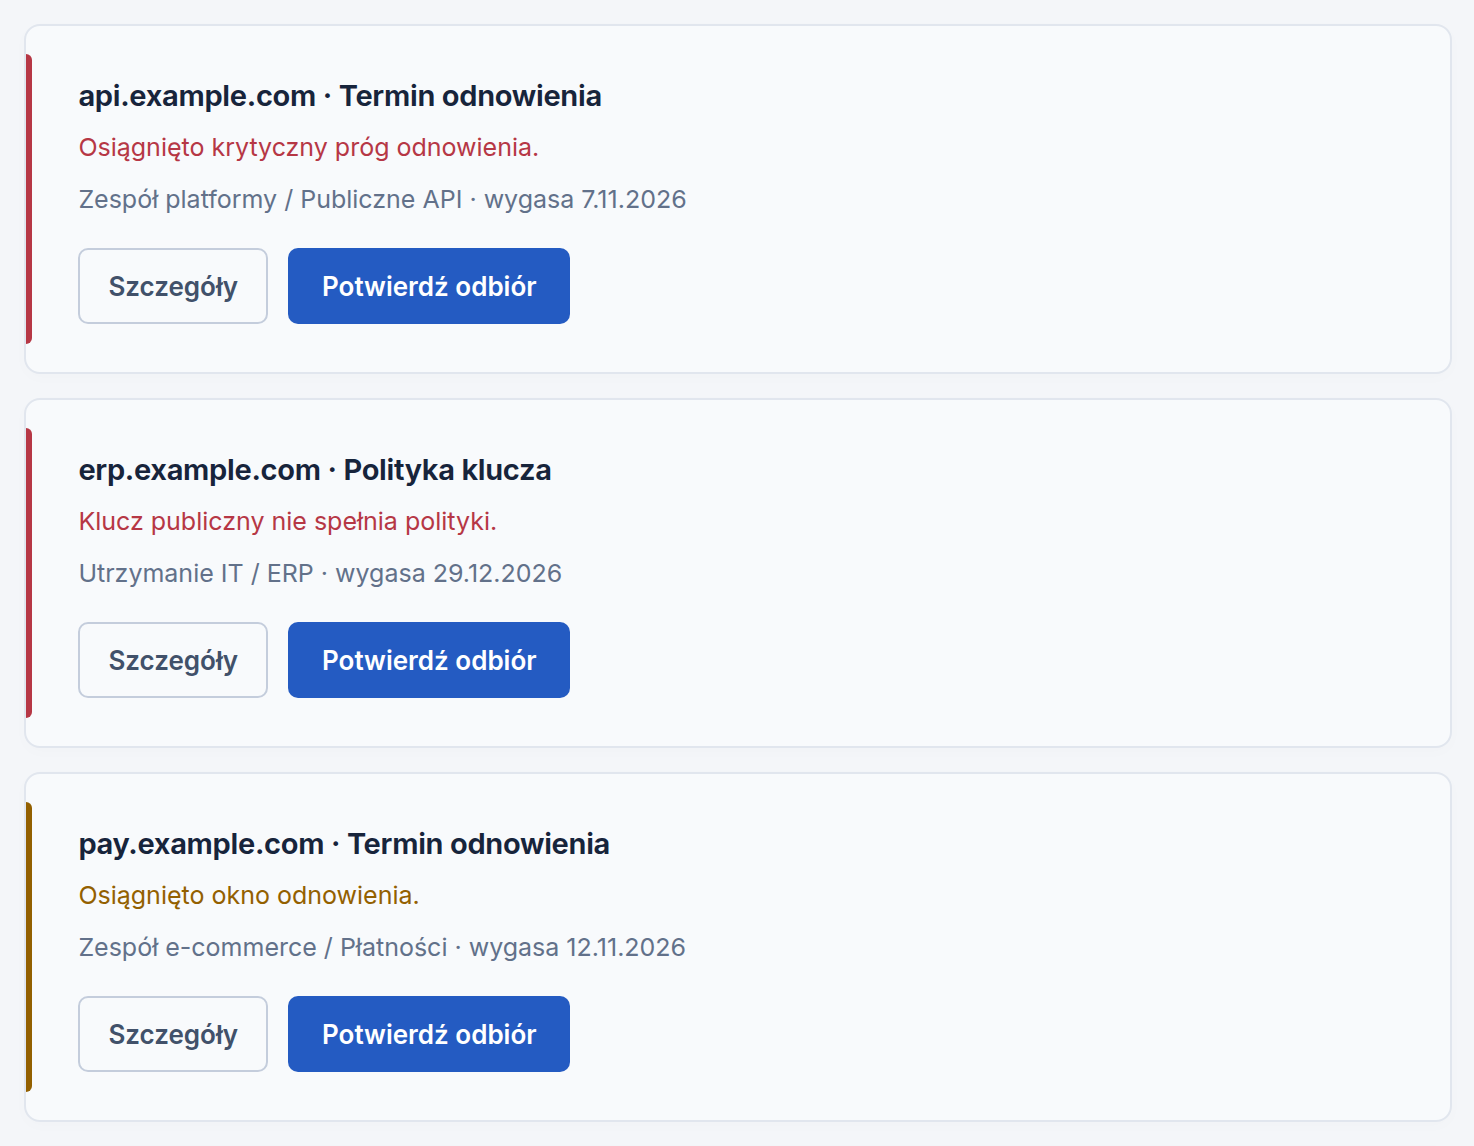
Certificate risks with the owner and service of each finding

CERTYX: odnowienie przechodzi przez zatwierdzenie, instalację i niezależne sprawdzenie faktycznie serwowanego certyfikatu.

Rezultat: zapis instalacji i weryfikacja endpointu.

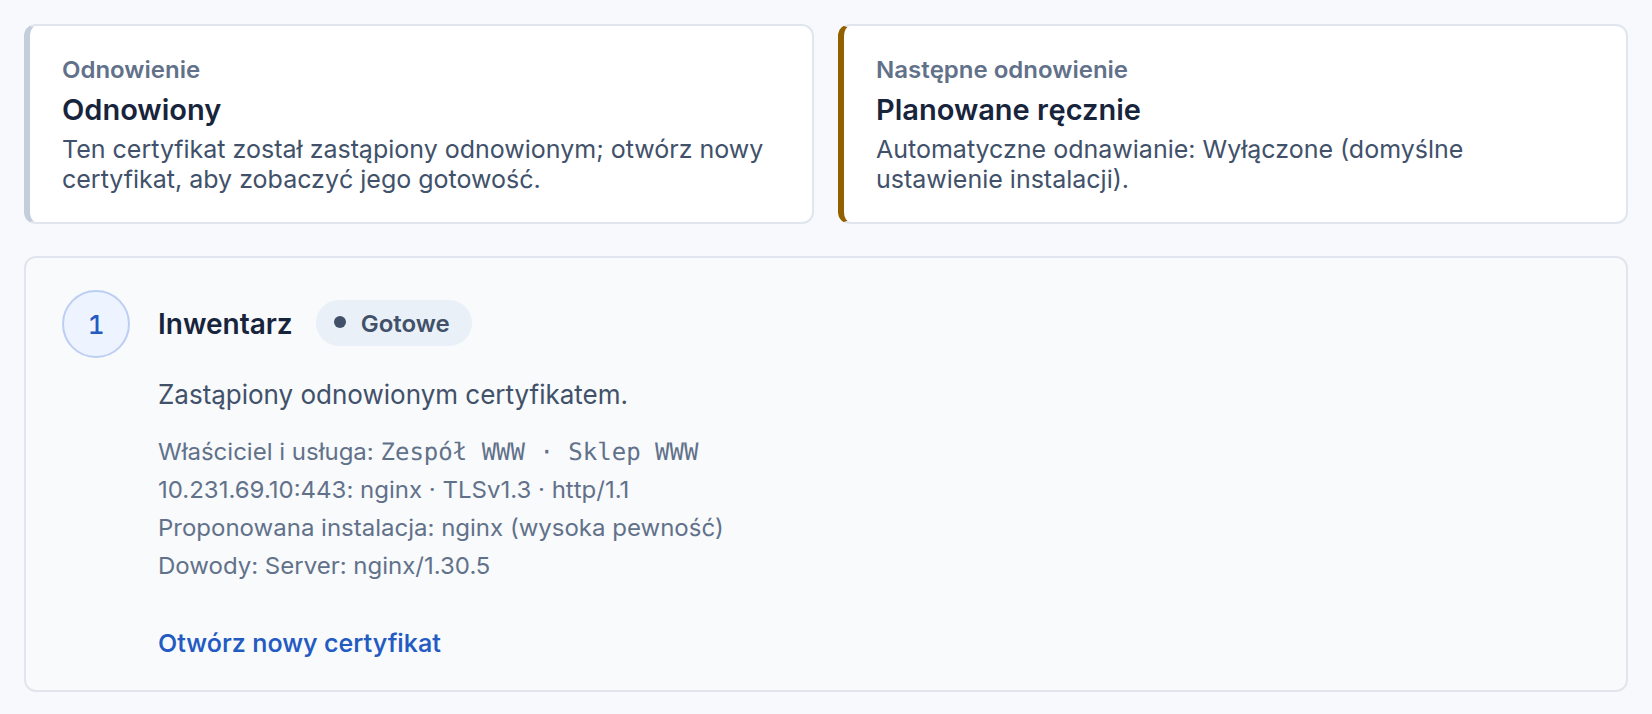
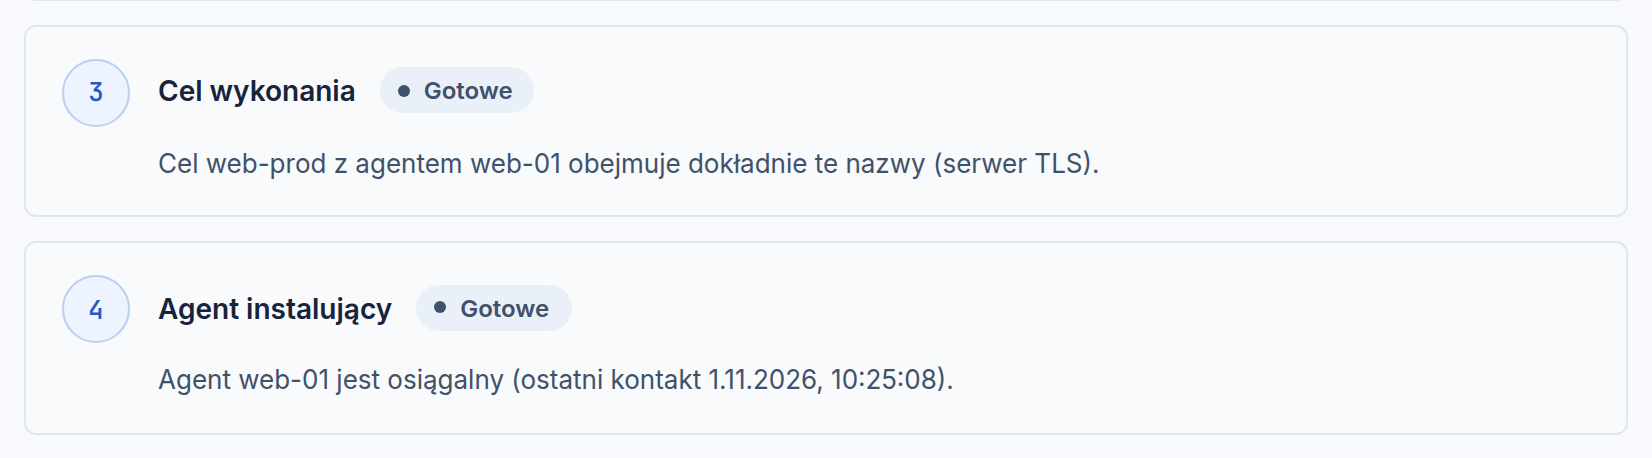
Gotowość do odnowienia certyfikatu po zweryfikowanym odnowieniu, wszystkie kroki zakończone

Jak to działa

Cykl życia, który można audytować krok po kroku.

Pięć etapów, każdy z dowodem. Gotowość do odnowienia pokazuje dla każdego certyfikatu, który etap jest zakończony i czego jeszcze brakuje.

Konsola CERTYX z przykładowymi danymi.

Odkryj

Skanuj zatwierdzone zakresy, importuj pliki PEM lub pobieraj z magazynów chmurowych.

  • Każdy port TCP w zatwierdzonych zakresach IPv4
  • Import plików PEM
  • Import z magazynów chmurowych tylko do odczytu

Rezultat · znany certyfikat w inwentarzu

Renewal readiness of a newly discovered certificate: observed endpoint, policy findings and the missing execution target

Oceń

Ustalenia polityki i kontekst biznesowy pokazują, co jest najważniejsze.

  • Progi wygasania Twojej polityki TLS
  • Minimalna długość klucza i słabe podpisy
  • Usługa i właściciel każdego certyfikatu

Rezultat · ustalenia względem polityki organizacji

Renewal readiness of a newly discovered certificate: observed endpoint, policy findings and the missing execution target

Odnów

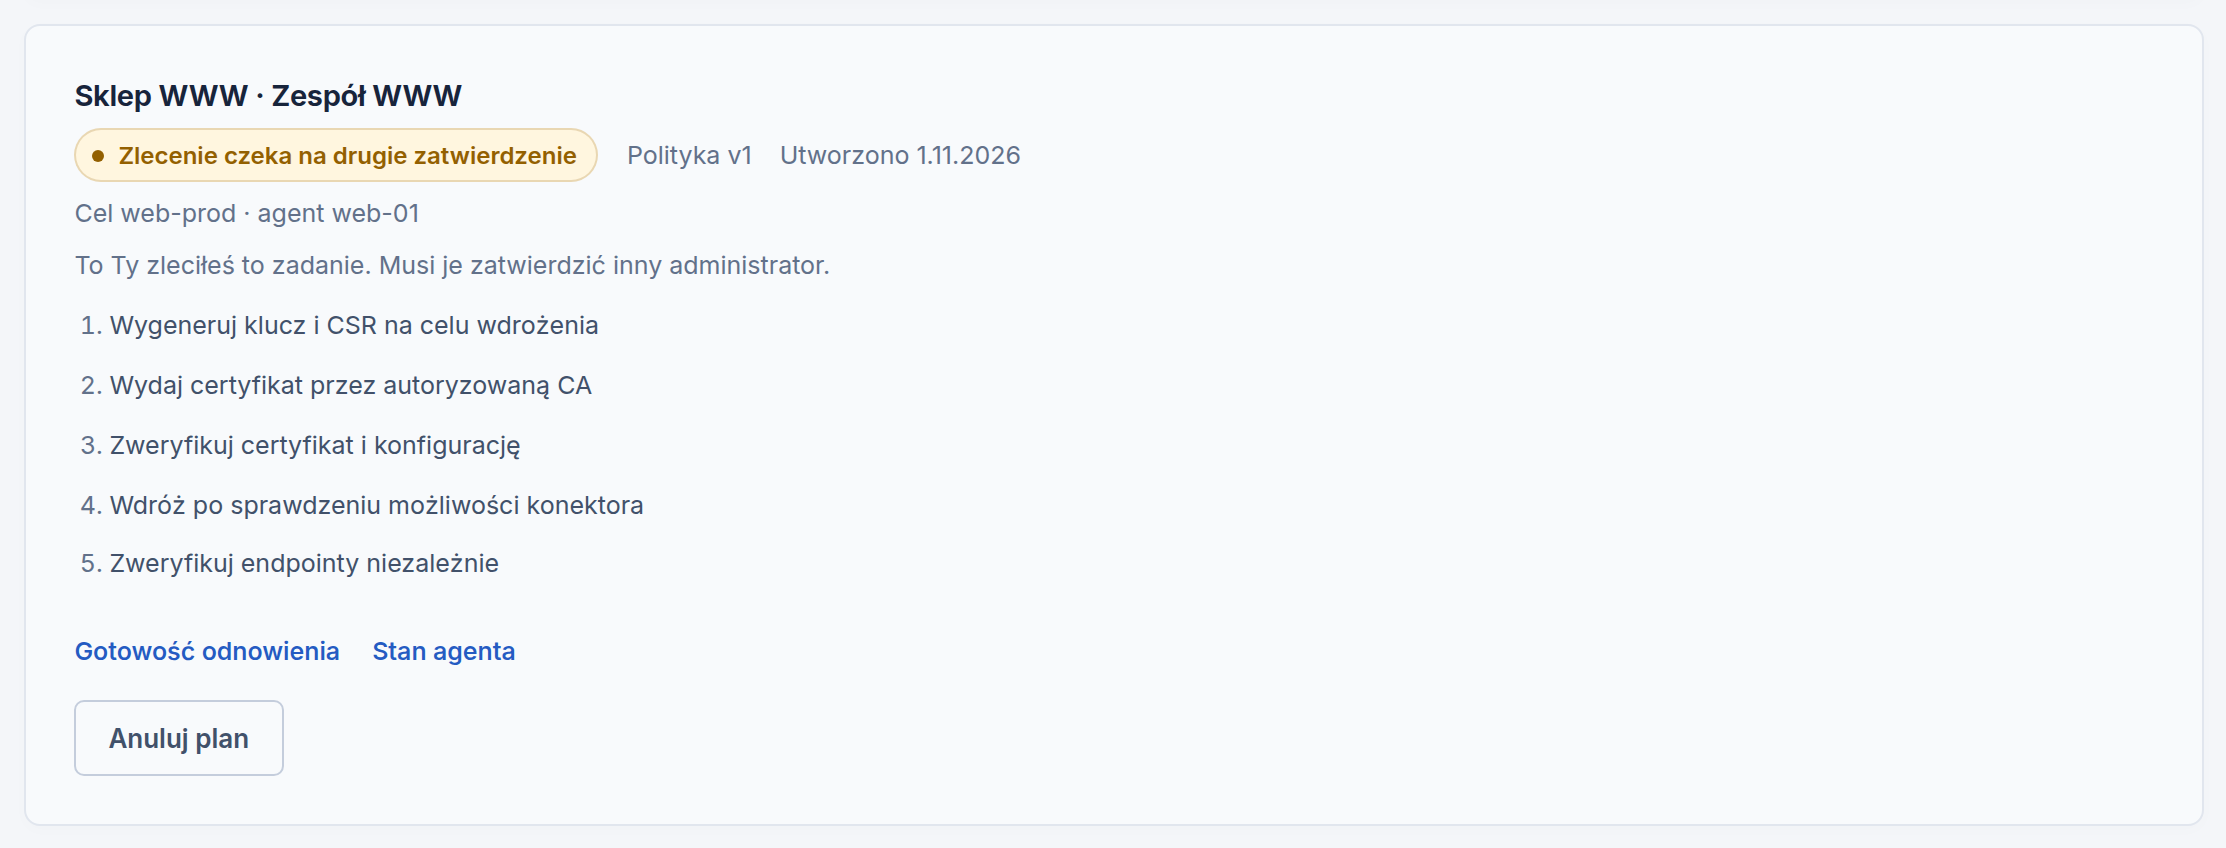
Należne odnowienia przebiegają automatycznie w ramach zabezpieczeń albo czekają na drugiego administratora tam, gdzie wymagasz zatwierdzenia.

  • Automatyczne odnowienie w ramach zabezpieczeń
  • Zasada dwóch par oczu tam, gdzie jej wymagasz
  • ACME, DigiCert CertCentral lub Vault PKI

Rezultat · plan odnowienia z zakresem i zatwierdzeniem

Gotowość do odnowienia certyfikatu po zweryfikowanym odnowieniu, wszystkie kroki zakończone

Wykonaj

Agent tworzy klucz lokalnie, uzyskuje certyfikat i go instaluje.

  • Klucz generowany tam, gdzie certyfikat jest używany
  • Konektory dla Nginx, Apache, HAProxy, Tomcat, Kubernetes i innych
  • Przekaźnik SSH dla hostów bez agenta

Rezultat · instalacja zgłoszona przez agenta

Gotowość do odnowienia certyfikatu po zweryfikowanym odnowieniu, wszystkie kroki zakończone

Zweryfikuj

CERTYX sprawdza certyfikat faktycznie serwowany przez usługę i powiadamia właścicieli.

  • Sprawdzenie faktycznie serwowanego certyfikatu
  • Inwentarz zaktualizowany o nowy certyfikat
  • Właściciele powiadomieni

Rezultat · niezależna weryfikacja i aktualizacja inwentarza

Gotowość do odnowienia certyfikatu po zweryfikowanym odnowieniu, wszystkie kroki zakończone
Rzeczywiste odnowienie w środowisku przykładowym: Vault PKI, agent i Nginx.

Bezpieczeństwo

Twoja organizacja. Twoje granice.

Izolacja, jawne role i dowody są częścią architektury, a nie dodatkiem.

Bezpieczeństwo w projekcie

To, co najbardziej wrażliwe, nigdy do nas nie trafia: klucze prywatne i dane dostępowe do CA zostają u Ciebie, dane każdej organizacji są od siebie oddzielone, a każda uprzywilejowana czynność, także nasza, zostawia ślad, który widzisz.

Przeczytaj przegląd bezpieczeństwa Pobierz broszurę (PDF)

Twoja infrastruktura

  • On-premise
  • Chmura

Agent CERTYX

Platforma CERTYX

  • API CERTYX
  • Izolacja danych Dedykowana baza danych, własne role
  • Role i audyt Dziennik bezpieczeństwa z łańcuchem skrótów
  • Szyfrowanie TLS w transmisji, zaszyfrowane sekrety i kopie zapasowe

Klucze prywatne zarządzanych certyfikatów pozostają w Twojej infrastrukturze

Zarejestrowani agenci komunikują się z API CERTYX przez mutual TLS. Platforma korzysta z osobnej bazy Twojej organizacji; klucze prywatne zarządzanych certyfikatów pozostają w Twojej infrastrukturze.

01 / Kontrola nad kluczami

Klucze prywatne pozostają po Twojej stronie

Klucze certyfikatów powstają lokalnie. Do platformy trafiają certyfikaty publiczne, CSR i metadane operacyjne, bez kluczy prywatnych.

Pokaż zabezpieczenia
  • Klucze prywatne zarządzanych certyfikatów powstają i pozostają w Twojej infrastrukturze, nigdy nie trafiają do CERTYX
  • Przechowywane sekrety są szyfrowane, powiązane z Twoją organizacją i nigdy nie są zwracane przez API
  • AI Trust Analyst tylko po włączeniu przez Twojego administratora: wyłącznie odczyt, ze źródłami, bez wysyłania kluczy prywatnych i sekretów

02 / Separacja danych

Wyraźna granica każdej organizacji

Osobne bazy klientów, role bazodanowe i szyfrowanie sekretów powiązane z organizacją ograniczają dostęp do właściwego tenanta.

Pokaż zabezpieczenia
  • Osobna baza danych i własne role bazodanowe dla każdej organizacji, z wymuszonym row-level security także we wspólnej warstwie platformy
  • Hosting w UE (AWS Frankfurt), TLS na każdym połączeniu, baza, dyski i sekrety na dedykowanych kluczach AWS KMS, codzienne szyfrowane kopie jednokrotnego zapisu i chmurowy ślad audytowy

03 / Tożsamość i dostęp

Każde połączenie ma swoją tożsamość

Zarejestrowani agenci uwierzytelniają się przez mutual TLS. Ludzie korzystają z jawnych ról, silnego logowania i odwoływalnych sesji; uprzywilejowany dostęp operatora podlega dodatkowej kontroli.

Pokaż zabezpieczenia
  • Agenci używają mutual TLS z zarejestrowaną tożsamością i wyłącznie połączeń wychodzących; podpisane pakiety i aktualizacje są weryfikowane
  • MFA dla administratorów, odporne na phishing klucze dostępu (passkeys), logowanie firmowe przez Microsoft Entra ID, Okta, OpenID Connect lub SAML 2.0 oraz SCIM
  • Logowanie na życzenie tylko z Twoich sieci, krótkie sesje i lista sesji z natychmiastowym unieważnianiem
  • Operatorzy platformy pracują z rolami o minimalnych uprawnieniach i dodatkowym potwierdzeniem; dostęp do Twojej organizacji wymaga Twojej zgody lub audytowanego trybu awaryjnego

04 / Kontrola zmian i dowody

Zmiana wymaga obserwowalnego wyniku

Odnowienie przechodzi przez skonfigurowane zasady zatwierdzania, wdrożenie i niezależną weryfikację. Audyt i zdarzenia bezpieczeństwa pokazują, kto działał i z jakim wynikiem.

Pokaż zabezpieczenia
  • Role Audytor, Operator i Administrator; konfigurowalne automatyczne zatwierdzanie lub zasada dwóch par oczu przy odnowieniu, niezależna weryfikacja i wycofanie zmian
  • Dziennik bezpieczeństwa z łańcuchem skrótów, kotwiczony co godzinę podpisem w pamięci jednokrotnego zapisu, który pokazuje także każdą czynność operatora platformy w Twojej organizacji
  • Eksport do SIEM: Splunk, IBM QRadar, Microsoft Sentinel, Elastic, ArcSight, Cribl i OpenTelemetry w formatach CEF, LEEF, RFC 5424, NDJSON, OCSF, ECS i Splunk CIM przez TLS, z kształtowaniem zdarzeń dla każdego miejsca docelowego i bez cichej utraty zdarzeń

Przewaga analityczna

Nie kolejny alert. Decyzja z uzasadnieniem.

Większość narzędzi liczy dni. CERTYX analizuje zależności, właścicieli, usługi i faktyczny rezultat wdrożenia.

Obszar analizy CERTYX Typowe narzędzia
Odkrywanie certyfikatów Cykliczny skan zatwierdzonych zakresów sieci Import lub ręczna lista
Ocena ryzyka Kontekst usługi, właściciela i polityki Data wygaśnięcia
Weryfikacja odnowienia Faktycznie serwowany certyfikat Status zadania
Materiał prywatny Pozostaje w Twojej infrastrukturze Często centralizowany

Wniosek zamiast szumu · przykład api.example.com wygasa za 6 dni, chroni publiczne API i nie ma zatwierdzonego planu odnowienia.

Platforma

Jeden widok operacyjny — od discovery do zweryfikowanego odnowienia.

Każdy widok poniżej to konsola CERTYX uchwycona z przykładowymi danymi.

Discovery TLS

Agenci w Twojej sieci skanują zatwierdzone zakresy IPv4 na dowolnych portach TCP, wznawiają przerwane skany i raportują postęp. Wykluczenia i współbieżność pozostają pod Twoją kontrolą.

Zanim zatwierdzisz profil sieci, konsola pokazuje, ile adresów i portów obejmuje jeden przebieg i ile potrwa przy zatwierdzonym tempie.

Profil sieci agenta wykrywania z zatwierdzonymi zakresami, wykluczeniami i szacunkiem zasięgu

Ocena polityki

Każdy certyfikat jest oceniany względem progów wygasania, minimalnej długości klucza i słabych podpisów — z wyjaśnieniem każdego ustalenia.

Import tylko do odczytu z Azure Key Vault, AWS ACM i Google Certificate Manager przy użyciu Twojej sesji CLI. Żadne poświadczenia chmurowe nie trafiają do CERTYX.

Inwentarz certyfikatów z terminami wygaśnięcia, statusem polityki, właścicielami i usługami

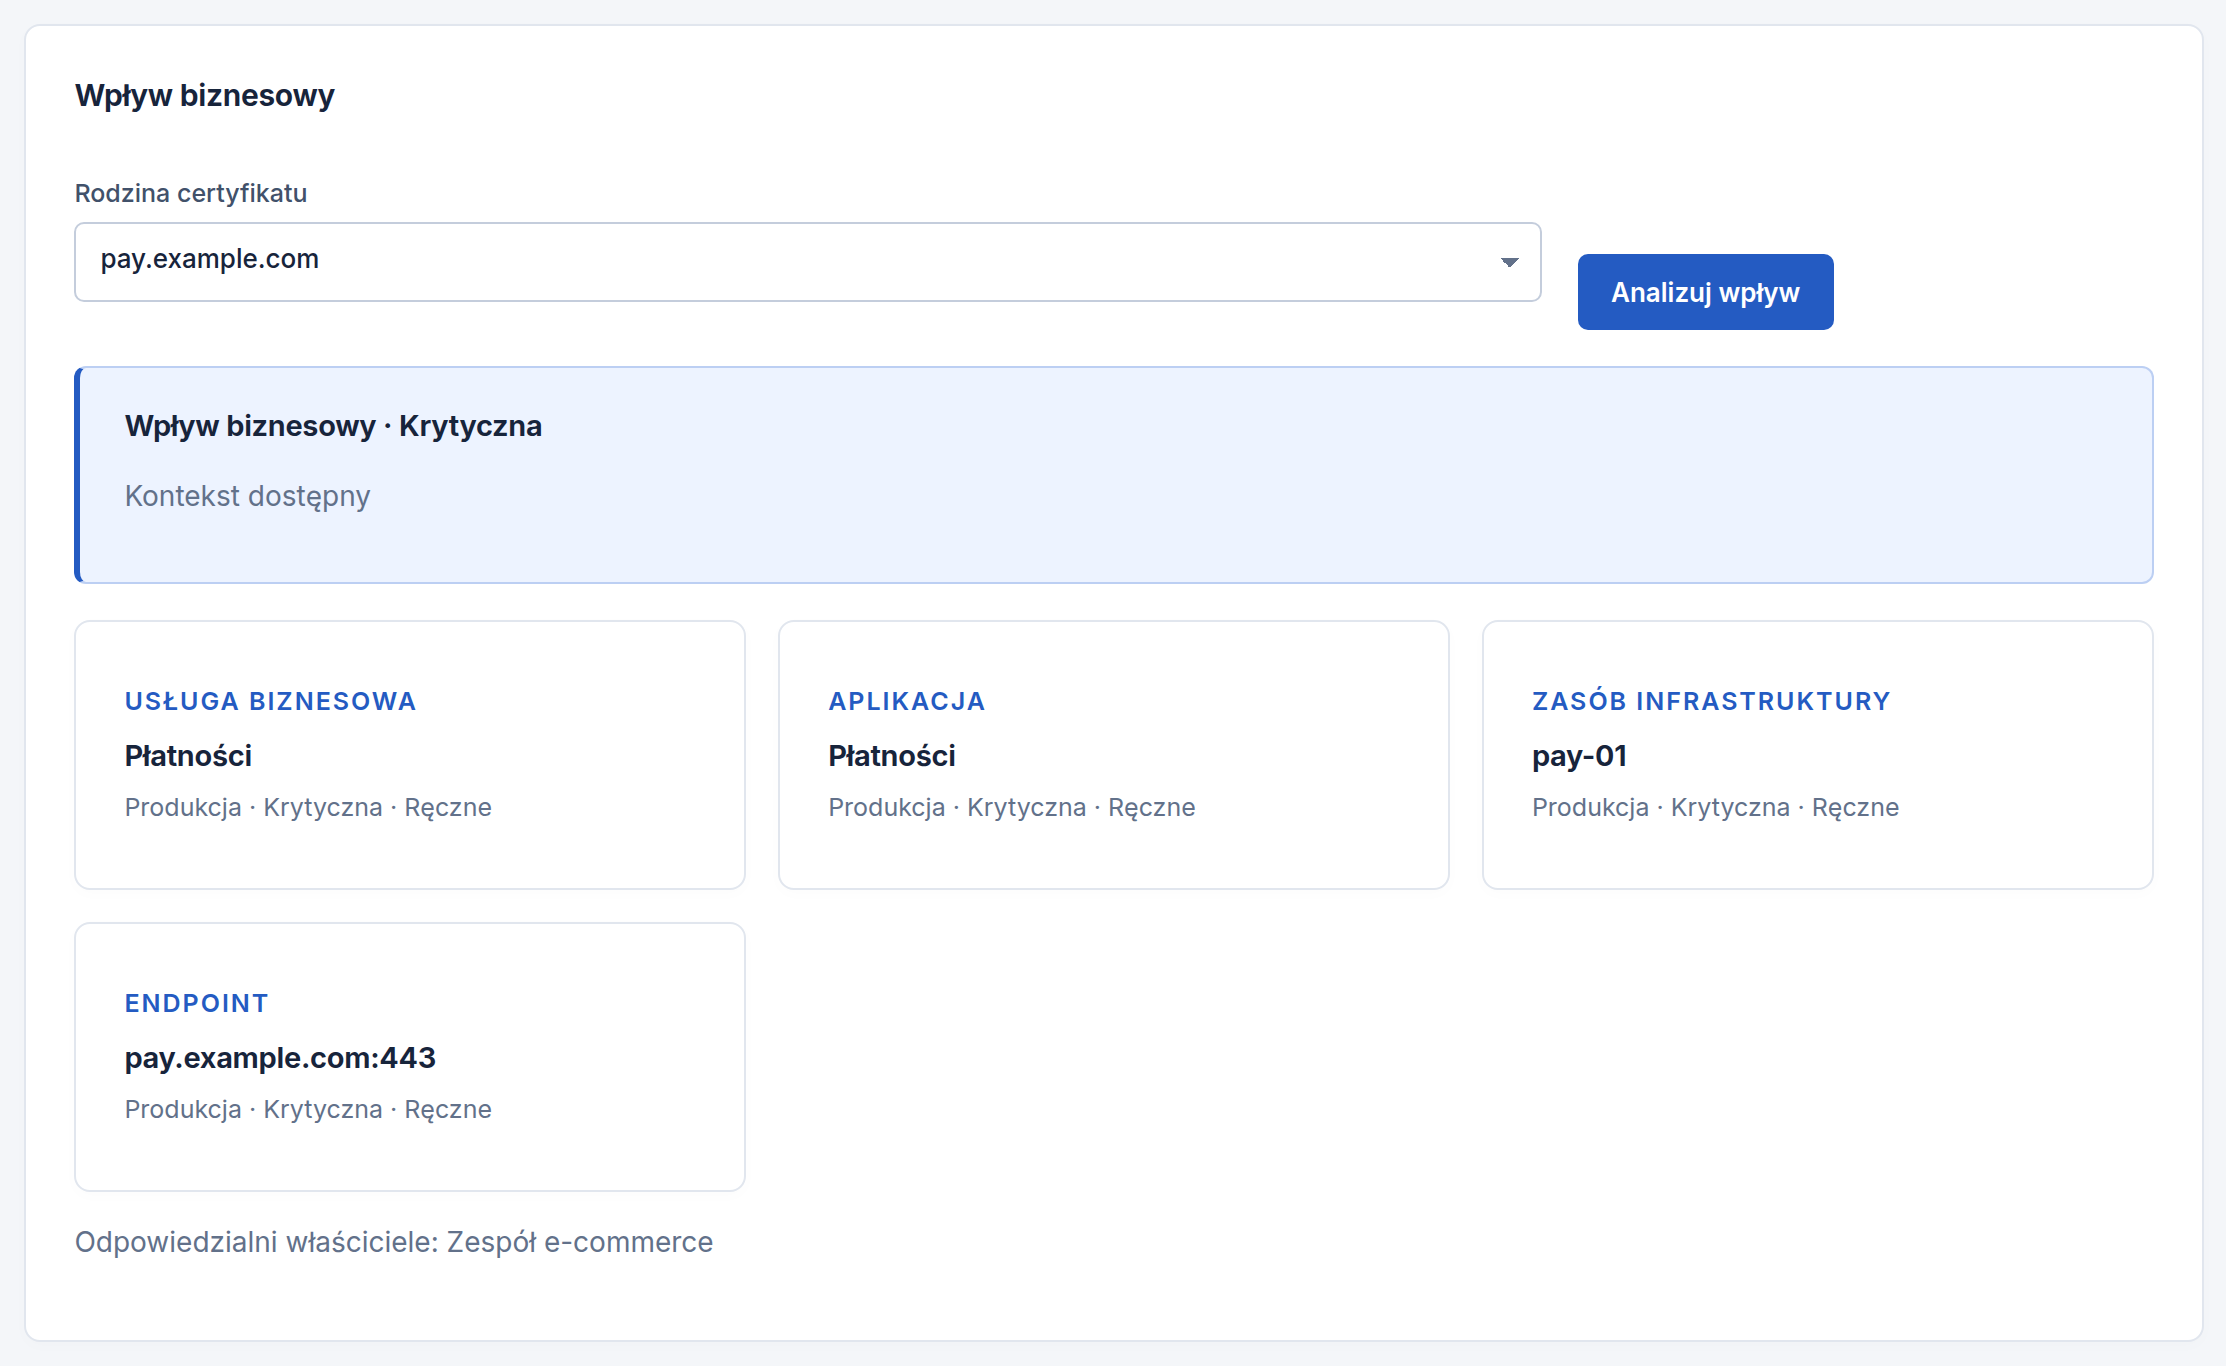
Wpływ biznesowy

Powiąż certyfikaty z hostami, aplikacjami i usługami. Zobacz, kto odpowiada i co przestanie działać, gdy certyfikat zawiedzie.

Grupy powiadomień otrzymują wiadomości o wygasaniu i odnowieniach przypisanych im certyfikatów, wysyłane przez Twój serwer SMTP.

Graf zaufania z wpływem biznesowym rodziny certyfikatów: usługi, właściciele i zależności

Certyfikaty SSH

Inwentarz certyfikatów OpenSSH, zatwierdzone profile podpisywania i listy unieważnień dystrybuowane przez agentów.

Profil podpisywania zaczyna działać dopiero po zatwierdzeniu przez drugiego administratora.

Automatyzacja SSH z zarządzanymi profilami podpisywania i stanem ich zatwierdzenia

Automatyczna naprawa

Polityki reagują na wygasające lub słabe certyfikaty, wymiany i agentów offline: próba, propozycje do zatwierdzenia przez drugą osobę lub automatyczne zatwierdzanie w granicach zabezpieczeń. Każda decyzja jest zapisywana z powodami.

Funkcja subskrypcji

Polityki autonomicznej naprawy w trybie próbnym z zapisanymi decyzjami

Od pierwszego logowania do zaplanowanych odnowień

Dziesięć kroków nagranych w konsoli CERTYX na przykładowych danych: zabezpieczenie konta, dodanie zespołu, dodanie certyfikatów, podłączenie agentów, reakcja na alerty, planowanie odnowień i wysyłanie zdarzeń do SIEM.

Film pokazuje każdy krok w konsoli na przykładowych danych. Wybierz krok, aby do niego przejść. Włącz dźwięk, aby usłyszeć lektora.

Zrzuty i film pokazują przykładowe dane.

Funkcja subskrypcji

Zapytaj swoje certyfikaty.

AI Trust Analyst odpowiada językiem naturalnym i wyjaśnia ustalenia, wyłącznie na podstawie danych Twojej organizacji.

  • Tylko odczyt

    Nic nie tworzy, nie zmienia, nie zatwierdza ani nie usuwa.

  • Ze źródłami

    Każda odpowiedź wskazuje rekordy, z których wynika.

  • Na żądanie

    Administrator włącza go dla organizacji; klucze i sekrety nigdy nie są wysyłane.

Przykładowe pytania

Interaktywna demonstracja · przykładowe rekordy

Które certyfikaty produkcyjne wygasają w ciągu 30 dni i kto musi zareagować?

AI Trust Analyst

4 certyfikaty produkcyjne wygasają w ciągu 30 dni.

  • api.example.com zostało 5 dni Publiczne API · Zespół platformy
  • pay.example.com zostało 10 dni Płatności · Zespół e-commerce
  • shop.example.com zostało 18 dni Sklep internetowy · Zespół e-commerce

Dalej w odpowiedzi: vpn.example.com (26 dni).

Pierwszy jest już poniżej progu krytycznego Twojej polityki TLS. Plan odnowienia utworzysz bezpośrednio z certyfikatu; tam, gdzie obowiązuje zasada dwóch par oczu, zadanie zatwierdza drugi administrator.

Kto odpowiada za usługę?

AI Trust Analyst

Działanie · zaangażuj właściciela usługi

Ryzyko ma usługę i właściciela.

W przykładowym środowisku pay.example.com jest powiązany z Płatnościami i Zespołem e-commerce. Graf zależności nadaje kontekst decyzji, kto powinien zareagować.

Certyfikat
pay.example.com
Usługa
Płatności
Właściciel
Zespół e-commerce
Ustalenie
Wpływ biznesowy: krytyczny
Graf zaufania z wpływem biznesowym rodziny certyfikatów: usługi, właściciele i zależności
Źródło 02 · graf zależności i odpowiedzialność

Jak potwierdzić wynik odnowienia?

AI Trust Analyst

Decyzja · sprawdź dowód przed uznaniem sukcesu

Wynik wymaga dowodu z endpointu.

Przykładowe odnowienie pokazuje zakończony plan, instalację przez agenta i niezależną weryfikację endpointu. Samo wystawienie certyfikatu nie potwierdza takiego rezultatu.

Certyfikat
web.example.com
Usługa
Sklep WWW
Właściciel
Zespół WWW
Ustalenie
Endpoint zweryfikowany niezależnie
Gotowość do odnowienia certyfikatu po zweryfikowanym odnowieniu, wszystkie kroki zakończone
Źródło 03 · gotowość odnowienia i wynik weryfikacji
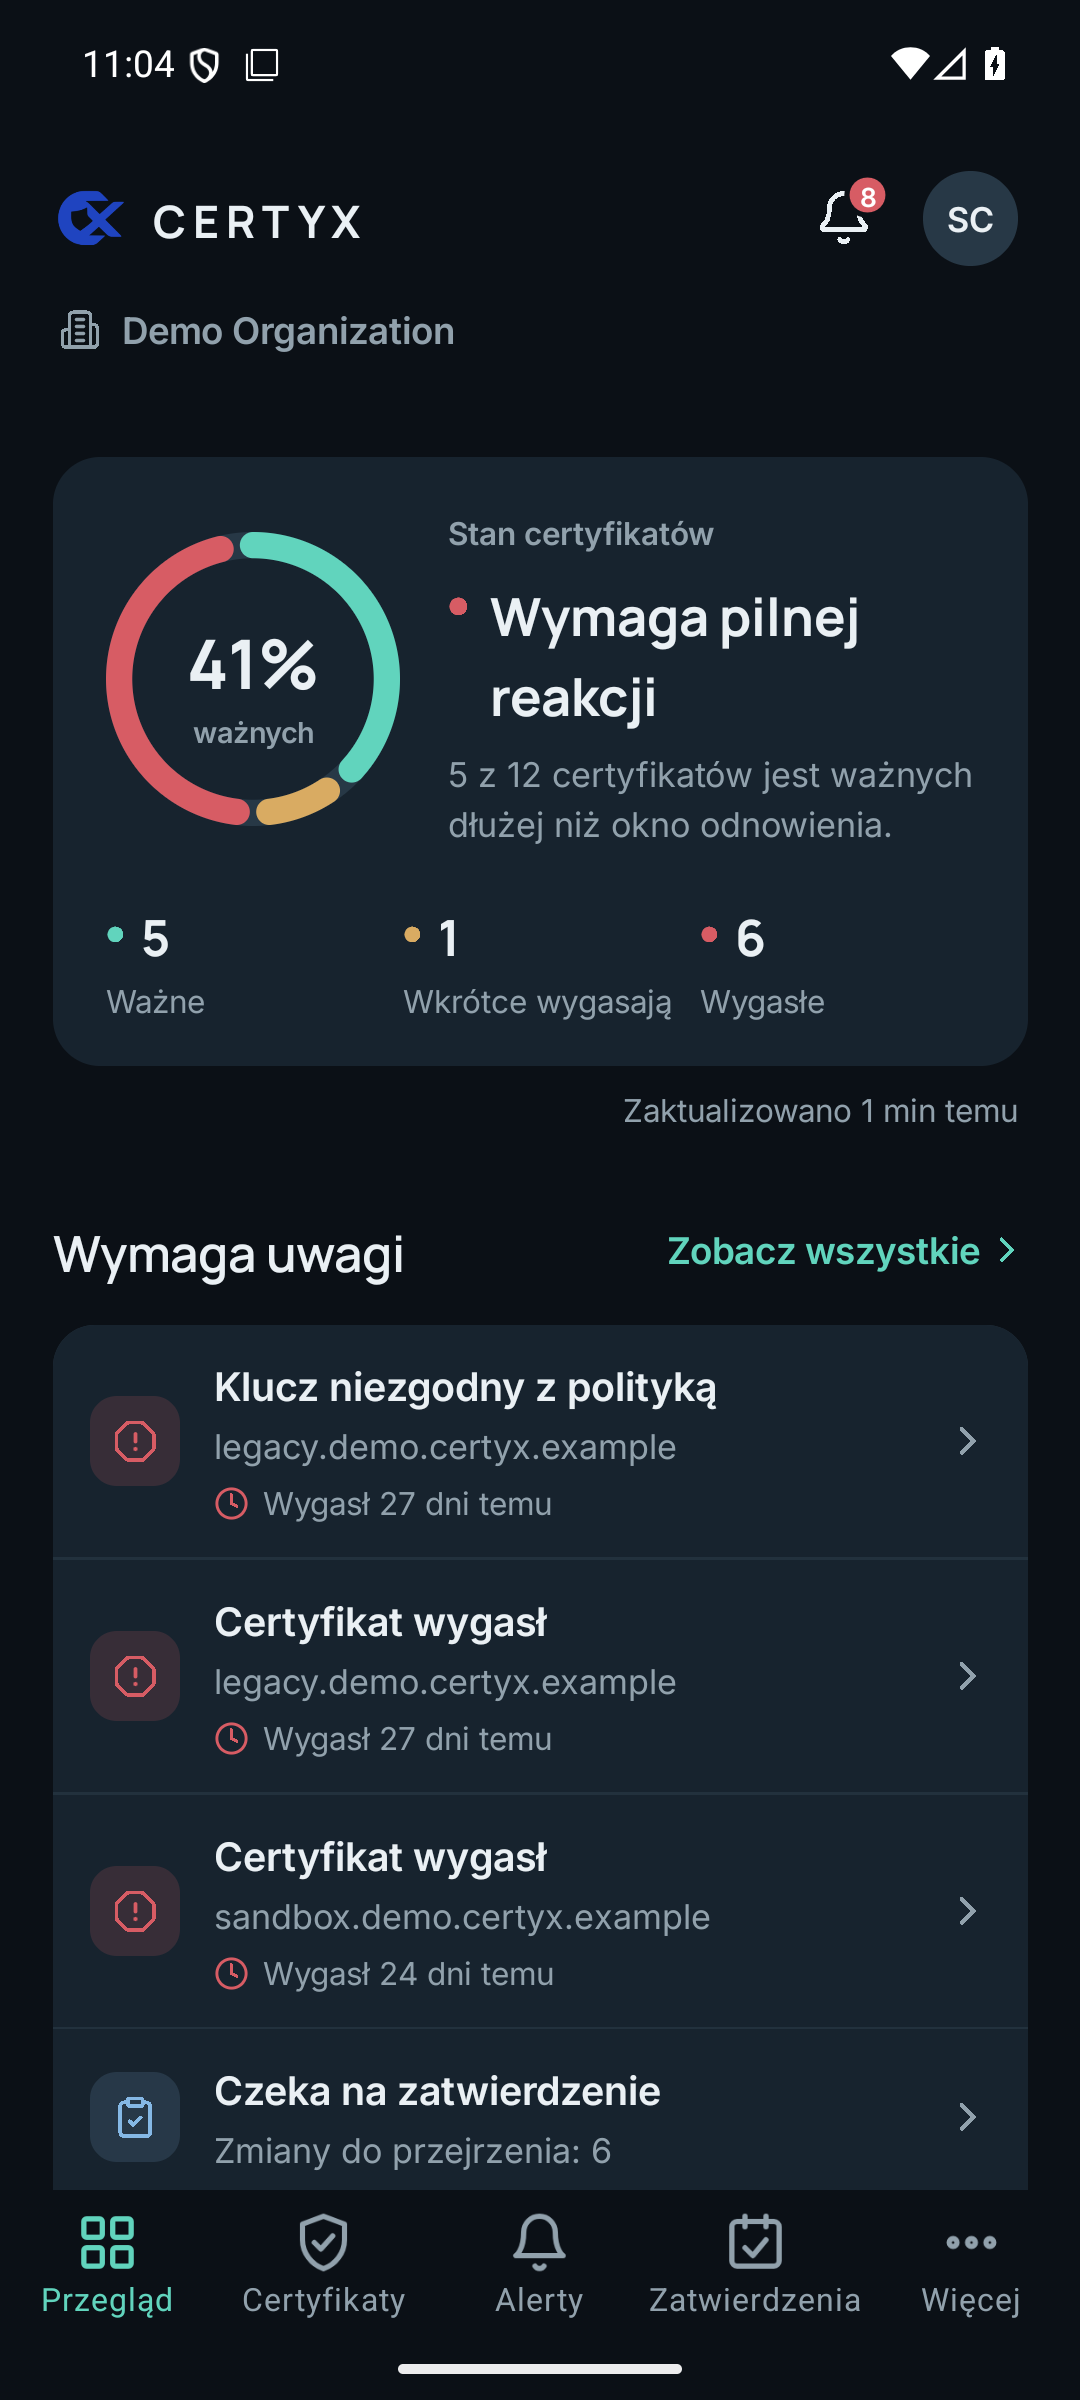
Przegląd CERTYX Mobile ze stanem certyfikatów, alertami i stanem agentów
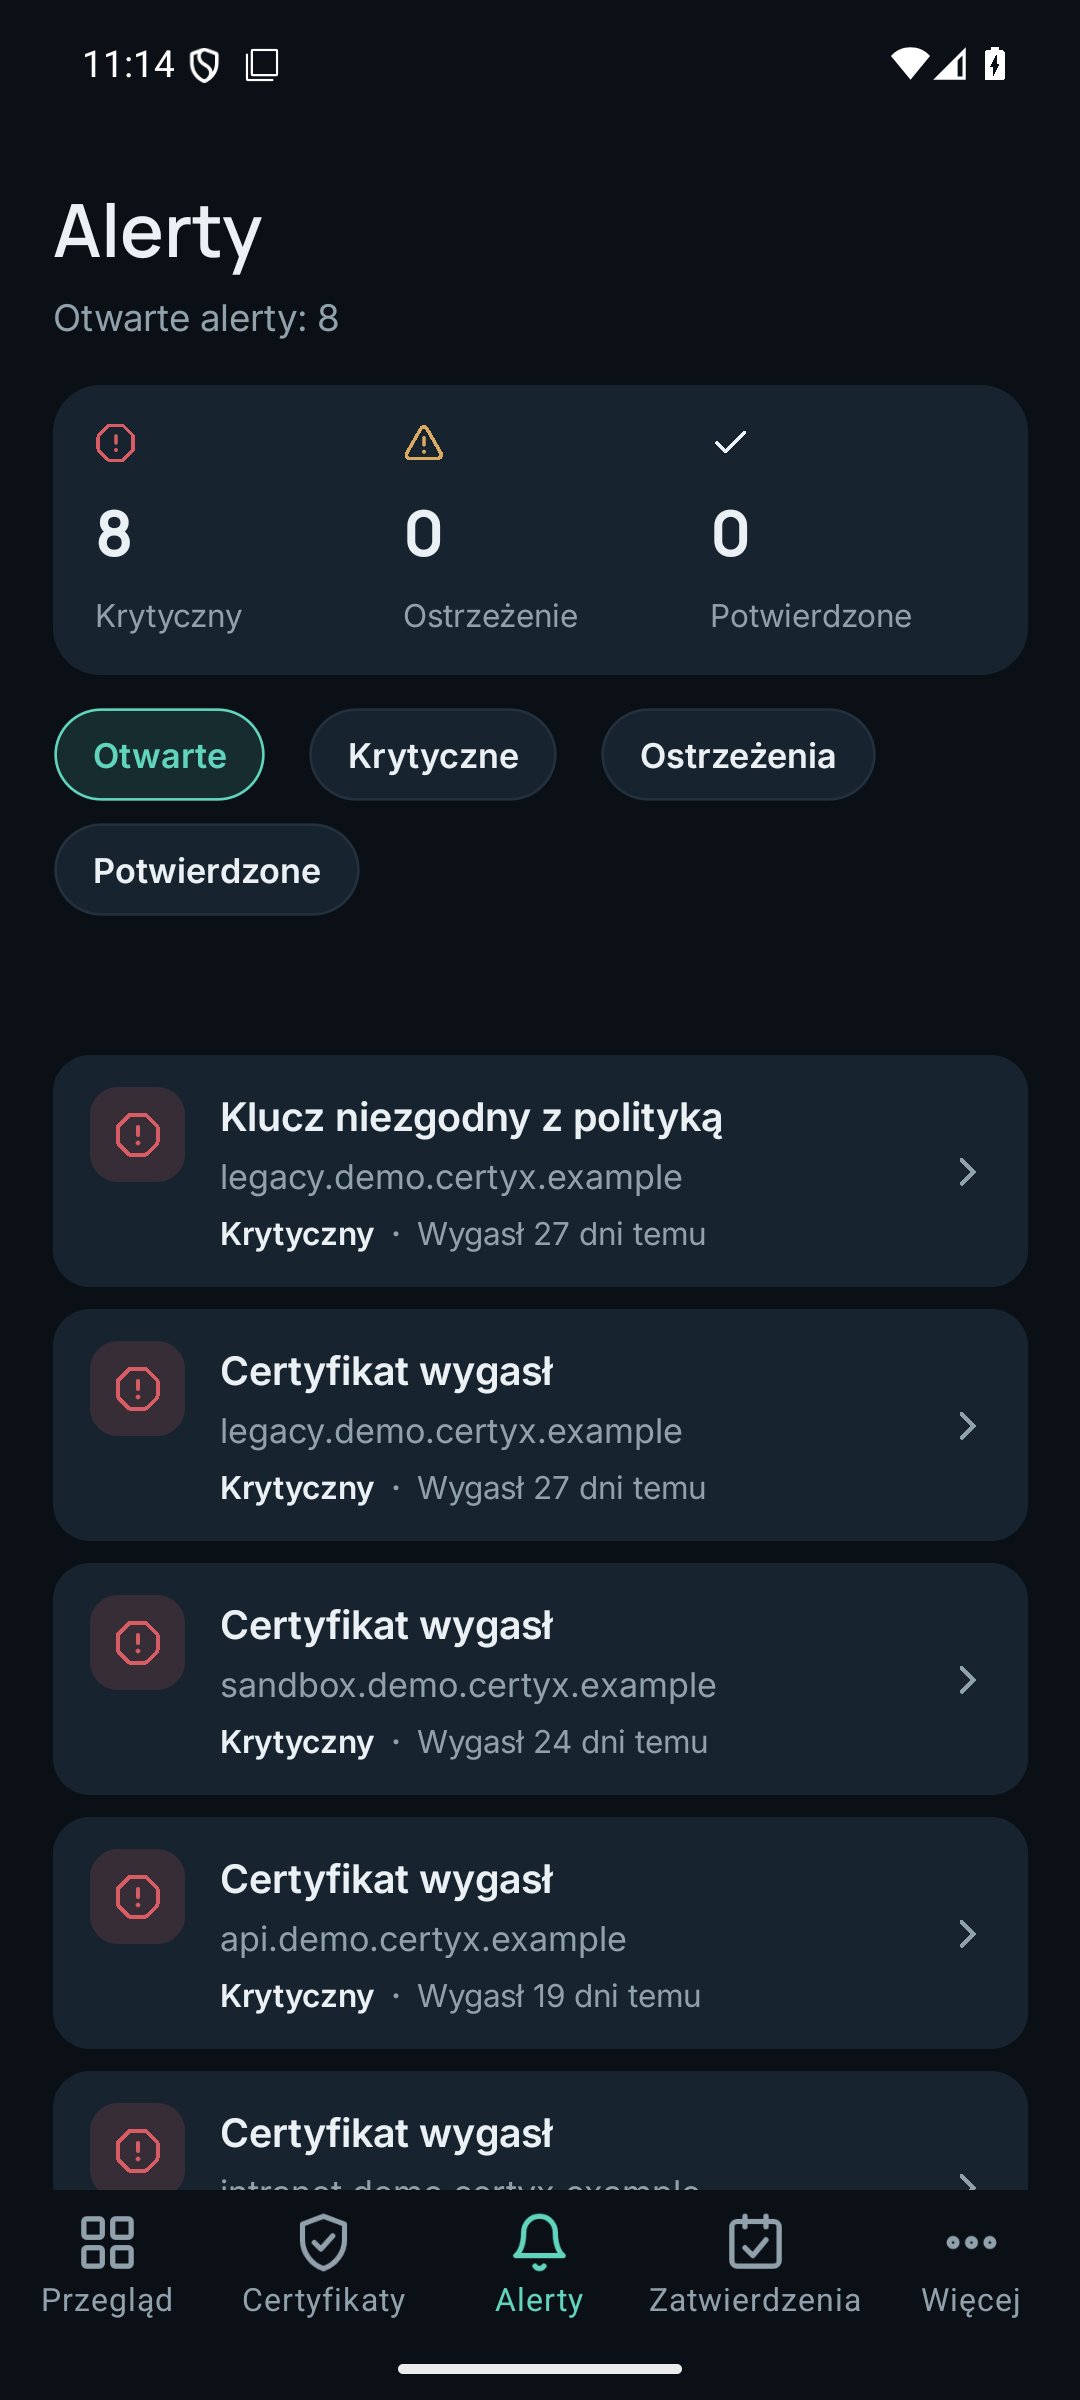
Rzeczywisty widok alertów CERTYX Mobile
Rzeczywiste widoki aplikacji z organizacją demonstracyjną.

Mobilnie

Zatwierdzaj i reaguj z dowolnego miejsca.

CERTYX Mobile udostępnia stan certyfikatów, alerty i obsługiwane zatwierdzenia na autoryzowanych urządzeniach, w ramach uprawnień użytkownika.

iOS · Apple Business Manager

Android · zarządzany Google Play

Prywatna dystrybucja dla Twojej organizacji — aplikacji nie ma w publicznych sklepach.

Jak działa dostęp

  • Dystrybucja przez prywatny sklep organizacji.
  • Najpierw autoryzacja urządzenia.
  • To samo logowanie i MFA co w przeglądarce.
  • Administrator może natychmiast odwołać urządzenie.
Dostęp pod Twoją kontrolą.

Bezpieczeństwo mobilne

Dostęp pod Twoją kontrolą.

Od pierwszej aktywacji po utratę urządzenia. Zobacz, jak dostęp jest nadawany, chroniony i odbierany.

Aktywacja

Czy każdy może pobrać aplikację z App Store lub Google Play?

Dystrybucję sklepową uzgadnia się z organizacją. Apple Business Manager i zarządzany Google Play wymagają konfiguracji dla organizacji. Sama instalacja nie daje dostępu: urządzenie trzeba aktywować, a użytkownik musi się uwierzytelnić.

Czy ktoś, kto zainstaluje aplikację, zobaczy nasze dane?

Nie. Najpierw aplikację trzeba autoryzować jednorazowym kodem, który może wygenerować tylko Twój administrator. Potem każdy użytkownik i tak loguje się własnym kontem CERTYX z MFA (konto bez aplikacji uwierzytelniającej jest odrzucane, dopóki użytkownik nie włączy MFA w konsoli webowej) albo logowaniem firmowym.

Tożsamość urządzenia

Czy Face ID, odcisk palca lub PIN zastępują hasło i MFA?

Nie. Odblokowują jedynie dane logowania zaszyfrowane na urządzeniu. Aplikacja loguje się nimi jak zwykle, a kod MFA nadal jest wymagany.

Dlaczego skopiowana sesja nie wystarczy do korzystania z usługi?

Aplikacja tworzy w bezpiecznym sprzęcie urządzenia klucz, którego nie da się wyeksportować, i podpisuje nim każde żądanie. Serwer przechowuje tylko klucz publiczny, więc token sesji skopiowany na inne urządzenie zostanie odrzucony.

Kontrola dostępu

Co się stanie, gdy telefon lub tablet zginie?

Administrator unieważnia urządzenie w obszarze Bezpieczeństwo → Urządzenia mobilne. Serwer sprawdza urządzenie przy każdym żądaniu, jeszcze przed logowaniem, więc aplikacja od razu przestaje działać. Dane zapisane do szybkiego logowania pozostają zaszyfrowane i wymagają PIN-u lub biometrii.

Czy możemy logować się przez Microsoft Entra ID lub Okta?

Tak, w przeglądarce i w aplikacji. Administrator konfiguruje Microsoft Entra ID, Okta, innego dostawcę OpenID Connect lub SAML 2.0 w obszarze Bezpieczeństwo → Logowanie firmowe i weryfikuje domenę e-mail.

Codzienne użytkowanie

Co zawierają powiadomienia?

Tylko ogólną informację, na przykład że krytyczny alert wymaga uwagi. Nazwy certyfikatów i inne szczegóły są widoczne w aplikacji po zalogowaniu, nigdy w powiadomieniu.

Jak działają aktualizacje?

Przy uruchomieniu aplikacja sprawdza, czy jest nowsza wersja, i pyta o zgodę przed otwarciem sklepu organizacji w celu aktualizacji. Gdy wersja nie jest już obsługiwana, prosi o aktualizację przed kontynuacją.

Integracje

Działa z narzędziami, których już używasz

CERTYX łączy się z Twoim SIEM, urzędem certyfikacji, serwerami, chmurami, logowaniem i narzędziami dyżurów.

Twój SIEM, Twój budżet licencji

Wybierasz pola i rozmiar zdarzeń. Pełny rekord zostaje w Twoim dzienniku i archiwum.

Platformy SIEM i logów

  • Splunk Enterprise i Splunk Cloud
  • IBM QRadar
  • Microsoft Sentinel
  • Elastic Security
  • ArcSight
  • Cribl Stream
  • Grafana Loki i Alloy
  • OpenTelemetry Collector
  • Amazon Security Lake
  • rsyslog i syslog-ng

Urzędy certyfikacji

  • Let's Encrypt i inne urzędy ACME
  • DigiCert CertCentral
  • HashiCorp Vault PKI
  • AWS Certificate Manager
  • Azure Key Vault
  • Google Certificate Manager
  • Twój wewnętrzny urząd

Serwery i platformy

  • nginx
  • Apache
  • HAProxy
  • Caddy
  • Traefik
  • Envoy
  • lighttpd
  • Tomcat i magazyny kluczy Java
  • Microsoft IIS i magazyn certyfikatów Windows
  • Sekrety Kubernetes
  • Postfix i Dovecot
  • OpenSSH

Wykrywanie w chmurze

  • Amazon Web Services
  • Microsoft Azure
  • Google Cloud

Logowanie i zakładanie kont

  • Microsoft Entra ID
  • Okta
  • OpenID Connect
  • SAML 2.0
  • SCIM 2.0

Alerty i dyżury

  • Microsoft Teams
  • Slack
  • PagerDuty
  • Webhooki i e-mail

Licencjonowanie

Płacisz za to, czym zarządzasz — nie za to, co znajdziesz.

Jednostką licencji jest zarządzana rodzina certyfikatów. Discovery i importy tworzą rekordy niezarządzane, które nie zużywają limitu.

Poproś o wycenę

Przykład

odkrytych certyfikatów — nie liczone do limitu
1 248
zarządzanych rodzin certyfikatów — liczone w licencji
250

Liczby przykładowe, nie dane klienta.

Jak liczone jest użycie

Discovery i importy
Nie są liczone
Odnowienia i wdrożenia
Ta sama rodzina, bez dodatkowego zużycia
Zarządzane rodziny certyfikatów
Licencjonowany limit

Dokumentacja

Przeczytaj, zanim zdecydujesz.

Kontakt

Umów prezentację.

Pokażemy CERTYX na scenariuszach podobnych do Twoich. Możesz też poprosić o ofertę lub pilotaż albo zadać pytanie; dział sprzedaży odpowiada na każde zgłoszenie e-mailem.

Jesteś już klientem? Konto zakłada administrator Twojej organizacji. Zaloguj się do organizacji

W czym możemy pomóc?

Dodaj szczegóły (opcjonalnie) Telefon, stanowisko, kraj i język odpowiedzi

Określ zakres oferty

Dzięki tym odpowiedziom od razu wyślemy wycenioną ofertę, bez umawiania wcześniej rozmowy o zakresie. Wystarczą przybliżone liczby; wszystko można później zmienić.

Pakiet
Preferowane wdrożenie
Tylko Twoja preferencja: usługa hostowana przez CERTYX albo własne centrum danych lub konto chmurowe. Dział sprzedaży potwierdzi, które opcje pasują do pakietu.
Okres umowy
Dłuższe okresy są objęte rabatem.
Rozliczenie i waluta
Rozliczenie miesięczne jest dostępne tylko w niektórych pakietach.
Usługi
Gdzie dziś są Twoje certyfikaty?

Harmonogram ważności publicznych certyfikatów TLS

To wymagania ekosystemu publicznie zaufanych certyfikatów TLS ustalane przez CA/Browser Forum, a nie przepisy prawa. Dotyczą nowo wydawanych certyfikatów; już wydane działają do końca swojej ważności.

Data wydania Maksymalna ważność Ponowne użycie walidacji domeny

Publiczny TLS i prywatne PKI to co innego: te limity obowiązują publicznie zaufane certyfikaty. Certyfikaty z Twojego prywatnego CA podlegają Twojej polityce.

Poszczególni dostawcy mogą wdrażać ostrzejsze limity wcześniej.

Baseline Requirements CA/Browser Forum Głosowanie SC-081v3