Zum Inhalt springen
CERTYX ZERTIFIKATS-LEBENSZYKLUSVERWALTUNG

Certificate lifecycle intelligence

Volle Kontrolle über Ihre Zertifikate. Bevor kürzere Zyklen zum Problem werden.

CERTYX erkennt Zertifikate, bewertet das reale Risiko und führt Ihr Team durch die sichere Erneuerung, mit Nachweis in jeder Phase.

shop.example.com TLS-Zertifikat · Gültig
legacy.example.com TLS-Zertifikat · Abgelaufen
pay.example.com TLS-Zertifikat · Läuft ab
Gipfel stehen für Hosts, Gipfelpunkte für Zertifikate. Symbolische Verbindungen und Beispieldaten.
Private Schlüssel bleiben bei Ihnen Gehostet in der EU Scrollen Sie, um das System zu sehen

Wie CERTYX hilft

Das Datum sagt, warum. Die Konsole zeigt, wie.

Was wann abläuft, wer verantwortlich ist und was eine Entscheidung braucht — in einer Ansicht.

Die CERTYX-Übersicht der Zertifikate und ihres Ablaufs
Die CERTYX-Konsole mit Beispieldaten.

Echte Probleme

Ausfälle beginnen mit einem Zertifikat, von dem niemand wusste.

Ein Ablauf ist selten eine technische Überraschung. Er ist ein Problem von Inventar, Verantwortlichkeit und Prozessen.

Situation auswählen. Reaktion nachvollziehen.

CERTYX: Agenten scannen freigegebene Bereiche auf jedem TCP-Port, Cloud-Tresore werden schreibgeschützt importiert.

Ergebnis: sichtbares Inventar im freigegebenen Umfang.

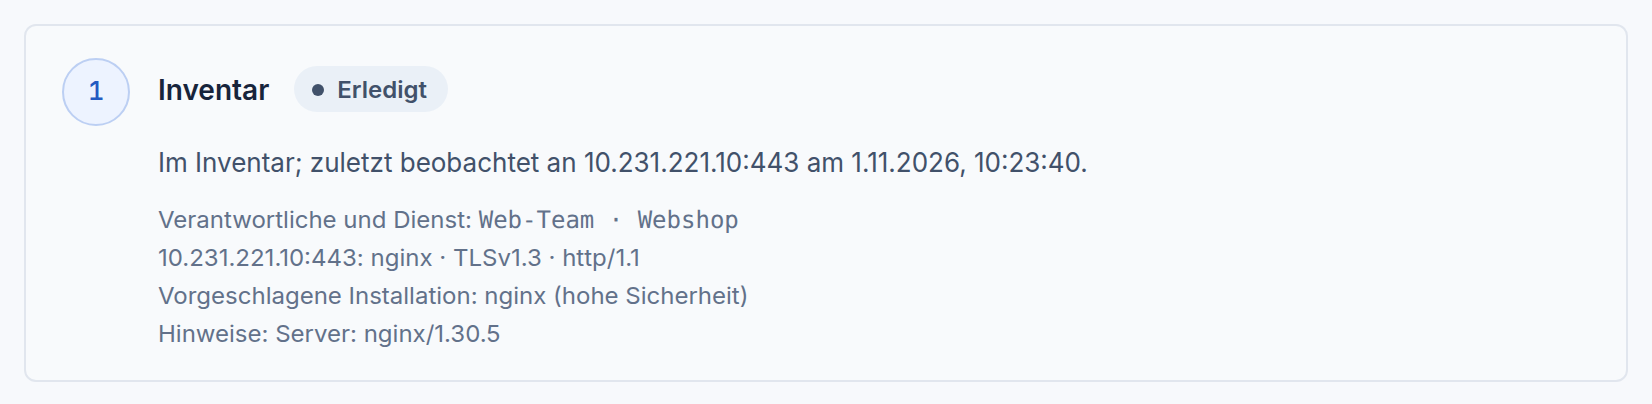
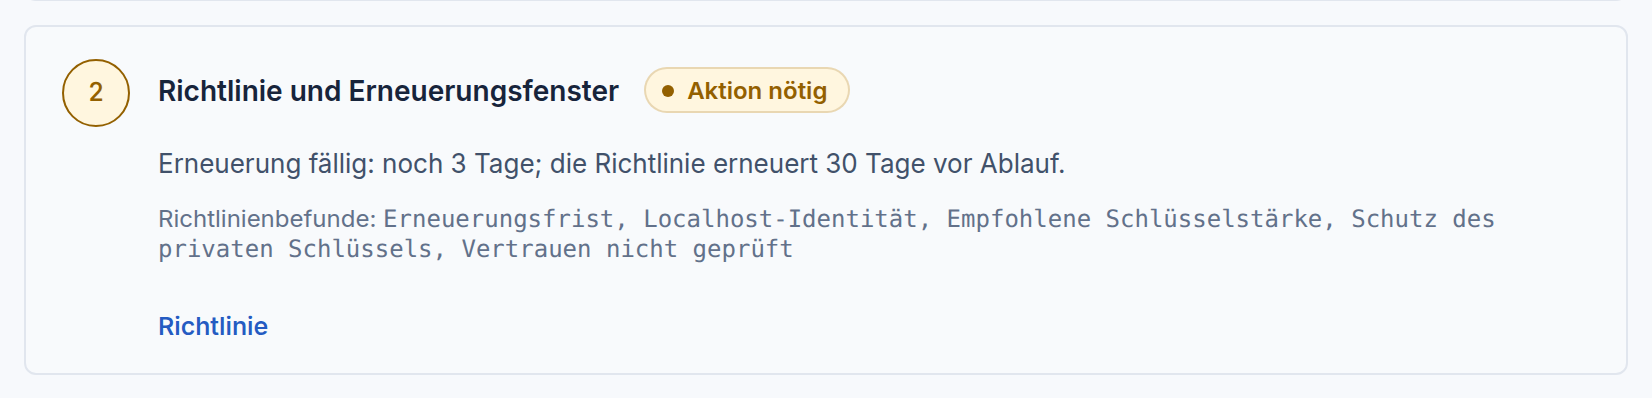
Renewal readiness of a newly discovered certificate: observed endpoint, policy findings and the missing execution target

CERTYX: Jedes Zertifikat hat einen Verantwortlichen, einen Dienst und eine Benachrichtigungsgruppe.

Ergebnis: verantwortliches Team und Benachrichtigungsweg.

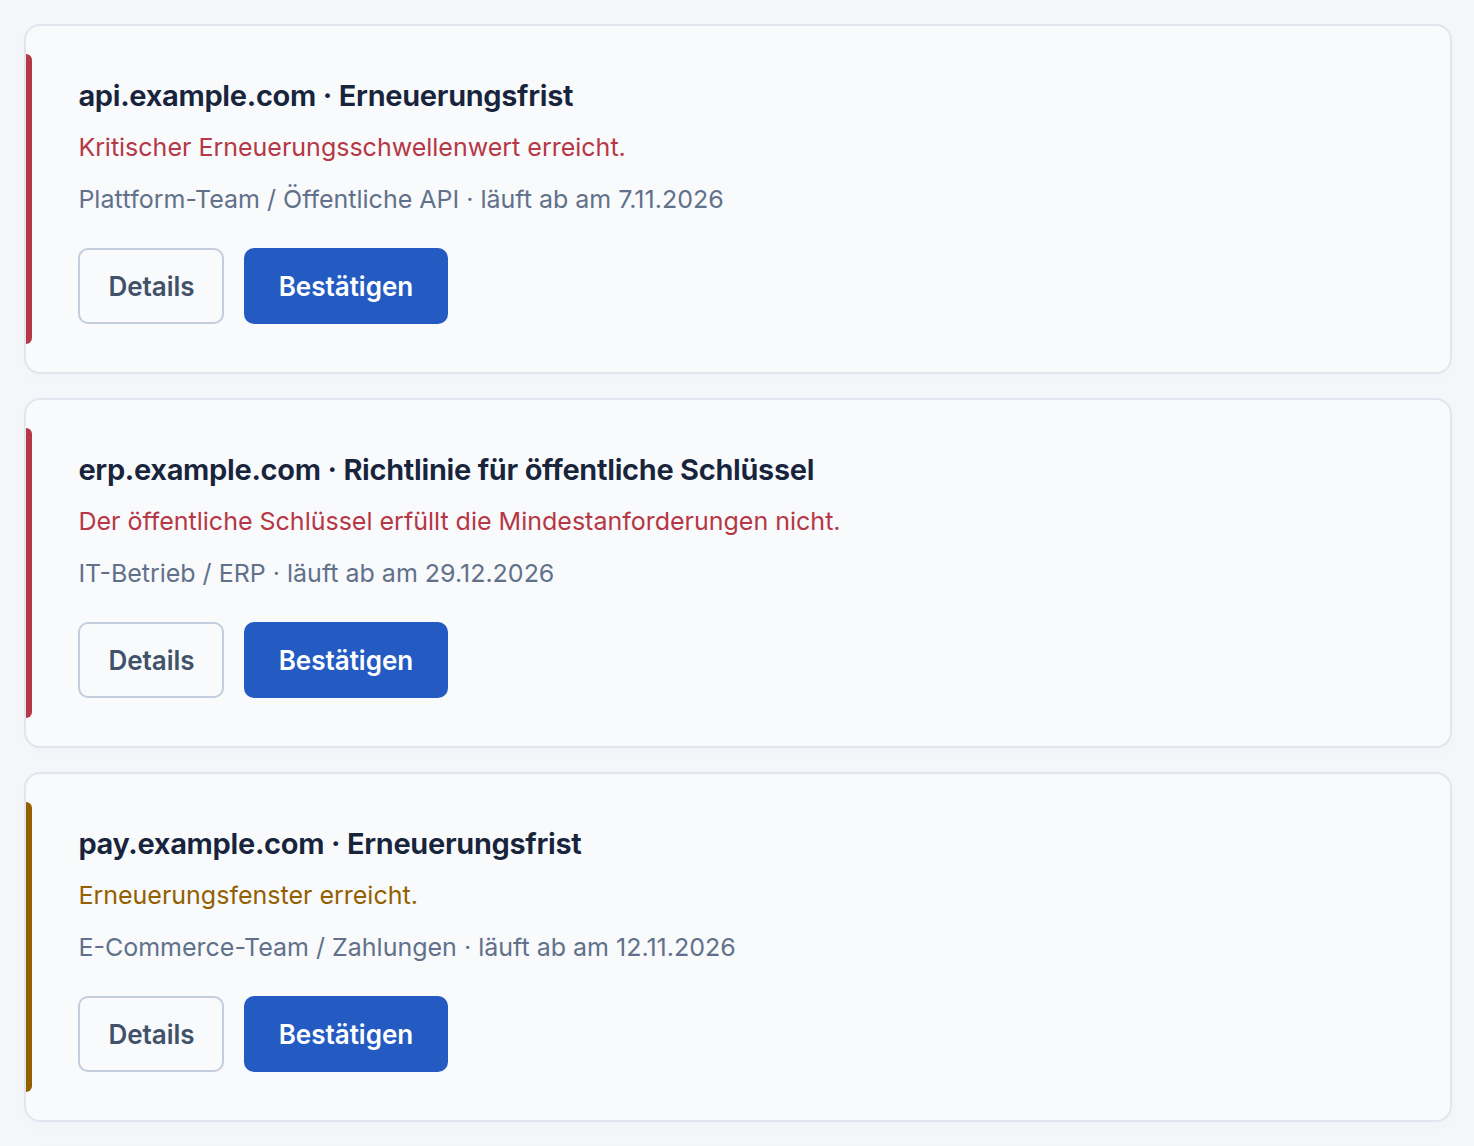
Certificate risks with the owner and service of each finding

CERTYX: Die Erneuerung durchläuft Freigabe, Installation und eine unabhängige Prüfung des tatsächlich ausgelieferten Zertifikats.

Ergebnis: dokumentierte Installation und Endpunktprüfung.

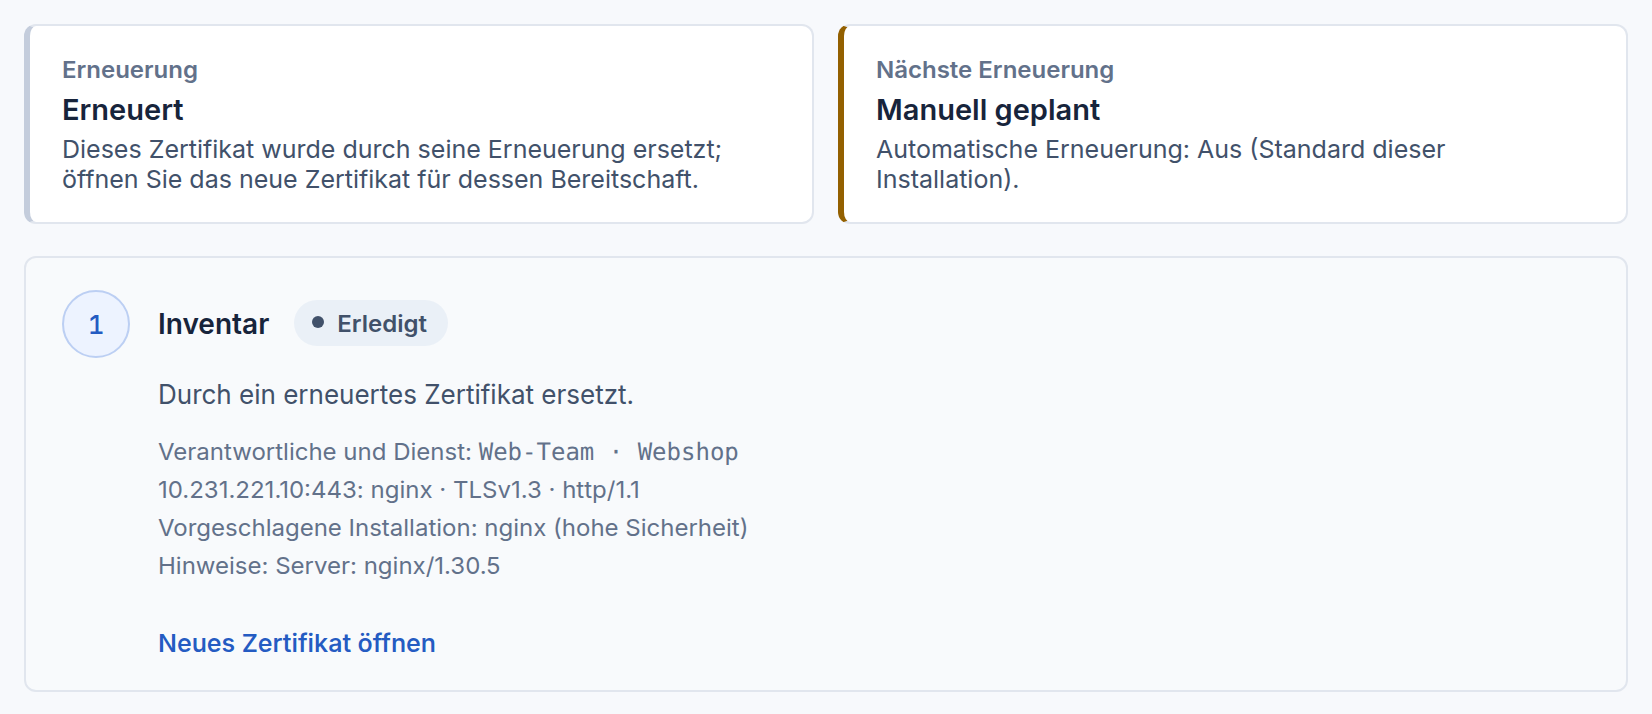
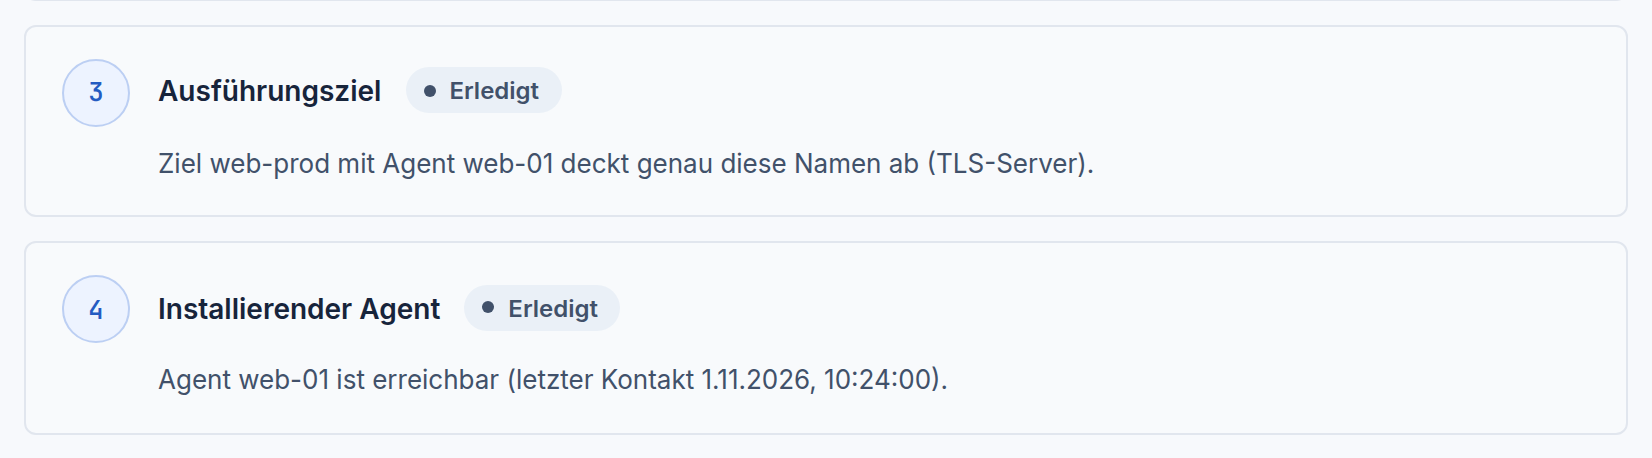
Erneuerungsbereitschaft eines Zertifikats nach einer verifizierten Erneuerung, alle Schritte erledigt

So funktioniert es

Ein Lebenszyklus, den Sie Schritt für Schritt prüfen können.

Fünf Stufen, jede mit ihrem Nachweis. Die Erneuerungsbereitschaft zeigt für jedes Zertifikat, welche Stufe erledigt ist und was noch fehlt.

Die CERTYX-Konsole mit Beispieldaten.

Erkennen

Freigegebene Bereiche scannen, PEM-Dateien importieren oder aus Cloud-Tresoren einlesen.

  • Jeder TCP-Port in freigegebenen IPv4-Bereichen
  • Import von PEM-Dateien
  • Schreibgeschützter Import aus Cloud-Tresoren

Ergebnis · bekanntes Zertifikat im Inventar

Renewal readiness of a newly discovered certificate: observed endpoint, policy findings and the missing execution target

Bewerten

Richtlinienbefunde und Geschäftskontext zeigen, was zuerst zählt.

  • Ablaufschwellen Ihrer TLS-Richtlinie
  • Mindestschlüssellänge und schwache Signaturen
  • Dienst und Verantwortliche jedes Zertifikats

Ergebnis · Feststellungen anhand der Organisationsrichtlinie

Renewal readiness of a newly discovered certificate: observed endpoint, policy findings and the missing execution target

Erneuern

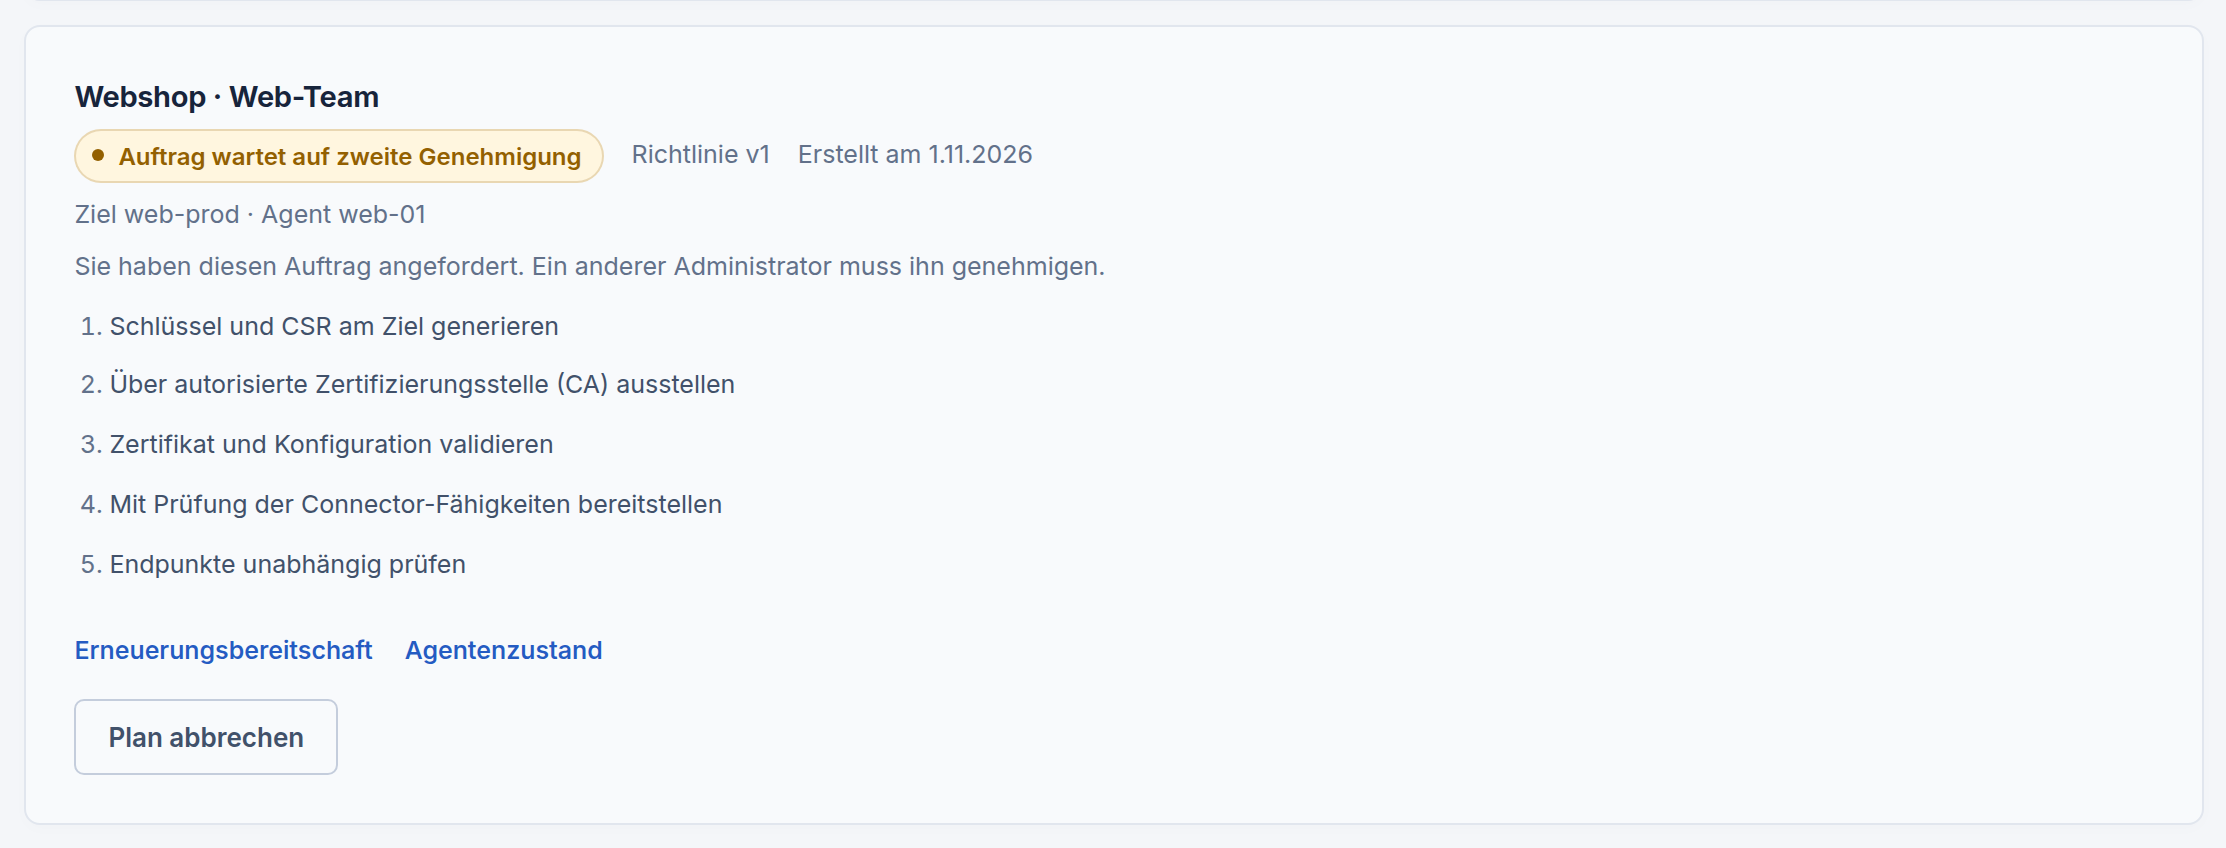
Fällige Erneuerungen laufen automatisch innerhalb von Leitplanken oder warten auf einen zweiten Administrator, wo Sie eine Freigabe verlangen.

  • Automatische Erneuerung innerhalb von Leitplanken
  • Vier-Augen-Freigabe, wo Sie sie verlangen
  • ACME, DigiCert CertCentral oder Vault PKI

Ergebnis · abgegrenzter, freigegebener Erneuerungsplan

Erneuerungsbereitschaft eines Zertifikats nach einer verifizierten Erneuerung, alle Schritte erledigt

Ausführen

Der Agent erzeugt den Schlüssel lokal, bezieht das Zertifikat und installiert es.

  • Schlüssel dort erzeugt, wo das Zertifikat genutzt wird
  • Konnektoren für Nginx, Apache, HAProxy, Tomcat, Kubernetes und mehr
  • SSH-Relay für Hosts ohne Agent

Ergebnis · vom Agent gemeldete Installation

Erneuerungsbereitschaft eines Zertifikats nach einer verifizierten Erneuerung, alle Schritte erledigt

Verifizieren

CERTYX prüft das tatsächlich ausgelieferte Zertifikat und benachrichtigt die Verantwortlichen.

  • Prüfung des tatsächlich ausgelieferten Zertifikats
  • Inventar mit dem neuen Zertifikat aktualisiert
  • Verantwortliche benachrichtigt

Ergebnis · unabhängige Prüfung und aktualisiertes Inventar

Erneuerungsbereitschaft eines Zertifikats nach einer verifizierten Erneuerung, alle Schritte erledigt
Eine echte Erneuerung in der Beispielumgebung: Vault PKI, ein Agent und Nginx.

Sicherheit

Ihre Organisation. Ihre Grenzen.

Isolation, eindeutige Rollen und Nachweise sind von Anfang an eingebaut, nicht nachträglich ergänzt.

Security by Design

Das Sensibelste erreicht uns nie: Private Schlüssel und CA-Zugangsdaten bleiben bei Ihnen, die Daten jeder Organisation bleiben getrennt, und jede privilegierte Aktion, auch unsere, hinterlässt Nachweise, die Sie sehen.

Sicherheitsüberblick lesen Broschüre herunterladen (PDF)

Ihre Infrastruktur

  • On-Premises
  • Cloud

CERTYX-Agent

CERTYX-Plattform

  • CERTYX-API
  • Datentrennung Eigene Datenbank, eigene Rollen
  • Rollen und Audit Hash-verkettetes Sicherheitsjournal
  • Verschlüsselung TLS bei der Übertragung, verschlüsselte Geheimnisse und Sicherungen

Private Schlüssel verwalteter Zertifikate bleiben in Ihrer Infrastruktur

Registrierte Agenten kommunizieren über gegenseitiges TLS mit der CERTYX-API. Die Plattform nutzt eine eigene Datenbank für Ihre Organisation; private Schlüssel verwalteter Zertifikate bleiben in Ihrer Infrastruktur.

01 / Schlüsselverwahrung

Private Schlüssel bleiben bei Ihnen

Zertifikatsschlüssel werden lokal erzeugt. Öffentliche Zertifikate, CSRs und Betriebsmetadaten erreichen die Plattform; private Schlüssel nicht.

Maßnahmen anzeigen
  • Private Schlüssel verwalteter Zertifikate werden in Ihrer Infrastruktur erzeugt und aufbewahrt und nie an CERTYX gesendet
  • Gespeicherte Geheimnisse sind verschlüsselt, an Ihre Organisation gebunden und werden von der API nie zurückgegeben
  • AI Trust Analyst nur nach Freischaltung durch Ihren Administrator: nur lesend, mit Quellen, private Schlüssel und Geheimnisse werden nie gesendet

02 / Datentrennung

Eine klare Grenze für jede Organisation

Dedizierte Kundendatenbanken, Datenbankrollen und organisationsgebundene Verschlüsselung ordnen den Zugriff dem richtigen Mandanten zu.

Maßnahmen anzeigen
  • Eigene Datenbank und eigene Datenbankrollen für jede Organisation, mit erzwungener Row-Level-Security auch in der gemeinsamen Plattformschicht
  • Betrieb in der EU (AWS Frankfurt), TLS auf jeder Verbindung, Datenbank, Datenträger und Geheimnisse mit eigenen AWS-KMS-Schlüsseln, tägliche verschlüsselte unveränderliche Sicherungen, Cloud-Audit-Trail

03 / Identität und Zugriff

Jede Verbindung hat eine Identität

Registrierte Agenten authentifizieren sich per mutual TLS. Für Personen gelten explizite Rollen, starke Anmeldung und widerrufbare Sitzungen; privilegierte Betreiberzugriffe unterliegen zusätzlichen Kontrollen.

Maßnahmen anzeigen
  • Agenten nutzen gegenseitiges TLS mit registrierten Identitäten und nur ausgehende Verbindungen; signierte Pakete und Updates werden geprüft
  • MFA für Administratoren, phishing-resistente Passkeys, Firmenanmeldung mit Microsoft Entra ID, Okta, OpenID Connect oder SAML 2.0 sowie SCIM
  • Anmeldung auf Wunsch nur aus Ihren Netzen, kurze Sitzungen und eine Sitzungsliste mit sofortigem Widerruf
  • Plattformbetreiber arbeiten mit minimalen Rollen und Step-up-Bestätigung; Zugriff auf Ihre Organisation braucht Ihre Freigabe oder ein protokolliertes Break-Glass

04 / Änderungskontrolle und Nachweise

Eine Änderung braucht ein überprüfbares Ergebnis

Erneuerungen folgen den konfigurierten Freigaberegeln, der Bereitstellung und einer unabhängigen Prüfung. Audit- und Sicherheitsereignisse zeigen, wer gehandelt hat und was geschehen ist.

Maßnahmen anzeigen
  • Rollen Auditor, Operator und Admin; konfigurierbare automatische oder Vier-Augen-Freigabe für Erneuerungen, unabhängige Prüfung und Rollback
  • Hash-verkettetes Sicherheitsjournal, stündlich signiert in nur einmal beschreibbarem Speicher verankert, das auch jede Aktion von Plattformbetreibern in Ihrer Organisation zeigt
  • SIEM-Export zu Splunk, IBM QRadar, Microsoft Sentinel, Elastic, ArcSight, Cribl und OpenTelemetry in CEF, LEEF, RFC 5424, NDJSON, OCSF, ECS und Splunk CIM über TLS, mit Ereignisgestaltung je Ziel und ohne stillen Datenverlust

Analytischer Vorteil

Nicht noch ein Alarm. Eine Entscheidung mit Begründung.

Die meisten Werkzeuge zählen Tage. CERTYX betrachtet Abhängigkeiten, Verantwortliche, Dienste und das tatsächliche Ergebnis einer Bereitstellung.

Analysebereich CERTYX Typische Werkzeuge
Zertifikate erkennen Wiederkehrender Scan der freigegebenen Netzbereiche Import oder manuelle Liste
Risikobewertung Kontext aus Dienst, Verantwortlichem und Richtlinie Ablaufdatum
Prüfung der Erneuerung Das tatsächlich ausgelieferte Zertifikat Aufgabenstatus
Privates Material Bleibt in Ihrer Infrastruktur Oft zentralisiert

Schlussfolgerung statt Rauschen · Beispiel api.example.com läuft in 6 Tagen ab, schützt die öffentliche API und hat keinen freigegebenen Erneuerungsplan.

Plattform

Eine operative Sicht – von der Erkennung bis zur verifizierten Erneuerung.

Jede Ansicht unten ist die CERTYX-Konsole, aufgenommen mit Beispieldaten.

TLS-Erkennung

Agents in Ihrem Netzwerk scannen freigegebene IPv4-Bereiche auf beliebigen TCP-Ports, setzen unterbrochene Scans fort und melden den Fortschritt. Ausschlüsse und Parallelität bleiben unter Ihrer Kontrolle.

Bevor Sie ein Netzwerkprofil freigeben, zeigt die Konsole, wie viele Adressen und Ports ein Durchlauf abdeckt und wie lange er beim freigegebenen Tempo dauert.

Netzwerkprofil eines Discovery-Agenten mit freigegebenen Bereichen, Ausschlüssen und der Umfangsschätzung

Richtlinienbewertung

Jedes Zertifikat wird auf Ablaufschwellen, Mindestschlüssellänge und schwache Signaturen geprüft – mit einer Erläuterung zu jedem Befund.

Schreibgeschützter Import aus Azure Key Vault, AWS ACM und Google Certificate Manager über Ihre eigene CLI-Sitzung. In CERTYX werden keine Cloud-Anmeldedaten eingegeben.

Zertifikatsbestand mit Ablauf, Richtlinienstatus, Verantwortlichen und Diensten

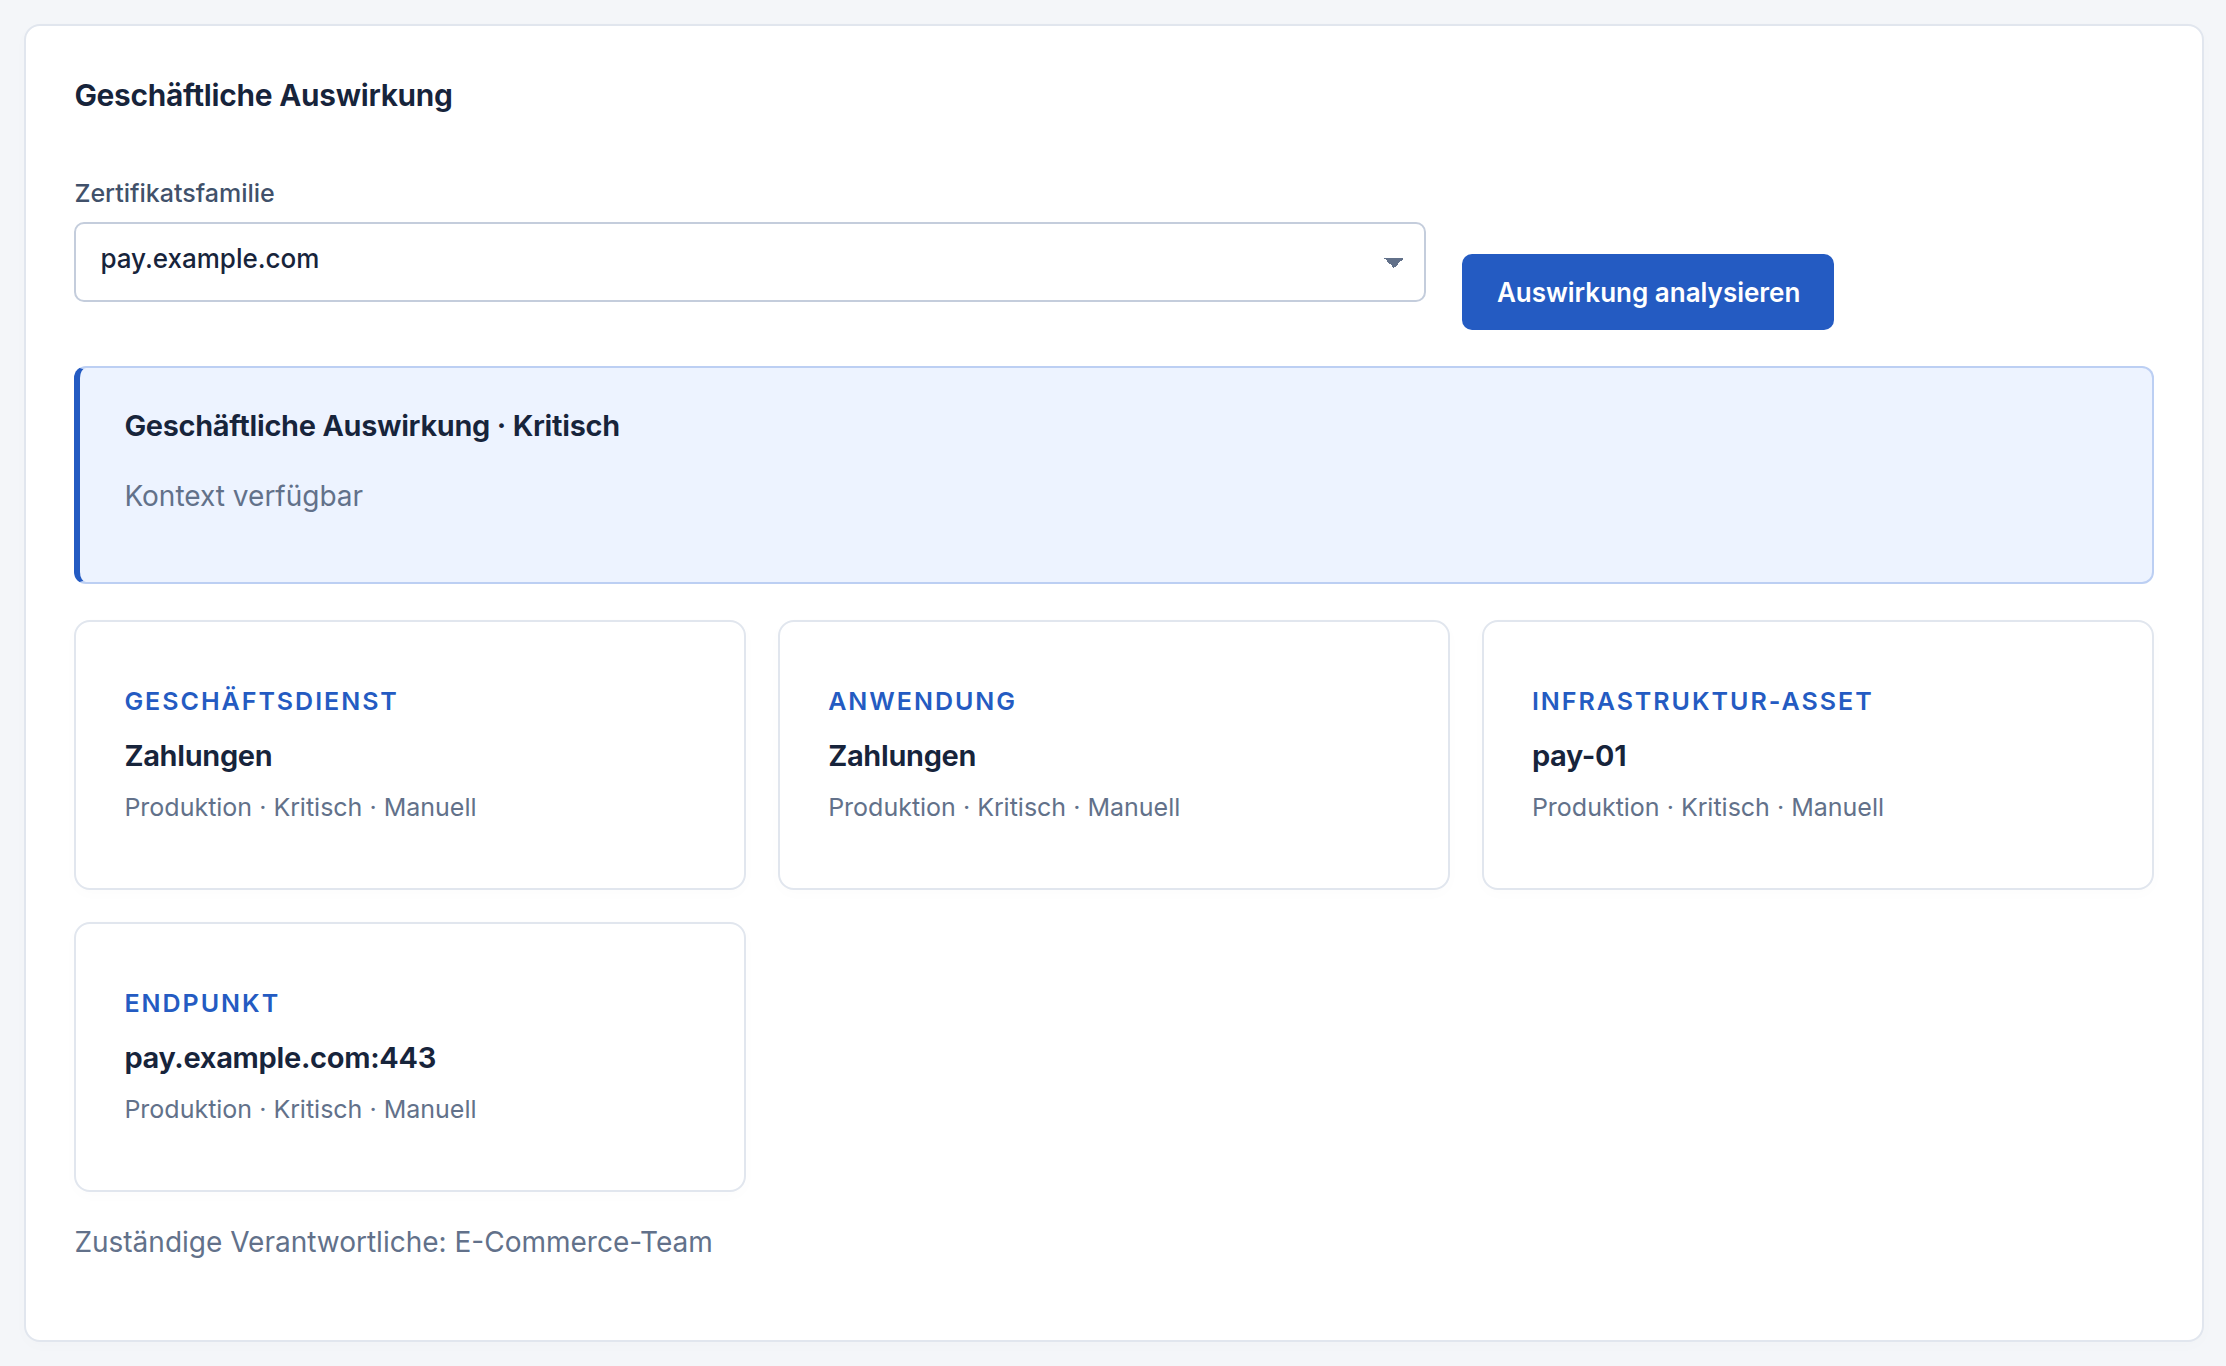
Geschäftliche Auswirkungen

Verknüpfen Sie Zertifikate mit Hosts, Anwendungen und Diensten. Sehen Sie, wer verantwortlich ist und was stillsteht, wenn ein Zertifikat ausfällt.

Benachrichtigungsgruppen erhalten Ablauf- und Erneuerungsmeldungen für die ihnen zugeordneten Zertifikate, zugestellt über Ihren SMTP-Server.

Vertrauensgraph mit der geschäftlichen Auswirkung einer Zertifikatsfamilie: Dienste, Verantwortliche und Abhängigkeiten

SSH-Zertifikate

Inventar von OpenSSH-Zertifikaten, genehmigte Signaturprofile und von Agents verteilte Widerrufslisten.

Ein Signierprofil wird erst wirksam, nachdem ein zweiter Administrator es freigegeben hat.

SSH-Automatisierung mit verwalteten Signierprofilen und ihrem Freigabestatus

Autonome Behebung

Richtlinien reagieren auf ablaufende oder schwache Zertifikate, Ersetzungen und Agenten offline: Probelauf, Vorschläge zur Vier-Augen-Genehmigung oder automatische Genehmigung innerhalb von Leitplanken. Jede Entscheidung wird mit Gründen protokolliert.

Abonnementfunktion

Richtlinien der autonomen Behebung im Probelauf mit ihren protokollierten Entscheidungen

Von der ersten Anmeldung bis zur geplanten Erneuerung

Zehn Schritte, aufgezeichnet in der CERTYX-Konsole mit Beispieldaten: Konto absichern, Team hinzufügen, Zertifikate einbinden, Agenten verbinden, auf Warnungen reagieren, Erneuerungen planen und Ereignisse an Ihr SIEM senden.

Das Video zeigt jeden Schritt in der Konsole mit Beispieldaten. Wählen Sie einen Schritt, um dorthin zu springen. Schalten Sie den Ton ein, um den Sprecher zu hören.

Bildschirmfotos und Video zeigen Beispieldaten.

Abonnementfunktion

Fragen Sie Ihren Zertifikatsbestand.

Der AI Trust Analyst antwortet in natürlicher Sprache und erklärt Befunde, ausschließlich aus den Daten Ihrer Organisation.

  • Nur lesend

    Erstellt, ändert, genehmigt und löscht nichts.

  • Mit Quellen

    Jede Antwort nennt die Datensätze, aus denen sie stammt.

  • Opt-in

    Ein Administrator aktiviert ihn für die Organisation; Schlüssel und Geheimnisse werden nie gesendet.

Beispielfragen

Interaktive Demonstration · Beispieldaten

Welche Produktionszertifikate laufen in den nächsten 30 Tagen ab, und wer muss handeln?

AI Trust Analyst

4 Produktionszertifikate laufen in den nächsten 30 Tagen ab.

  • api.example.com noch 5 Tage Öffentliche API · Plattform-Team
  • pay.example.com noch 10 Tage Zahlungen · E-Commerce-Team
  • shop.example.com noch 18 Tage Onlineshop · E-Commerce-Team

Außerdem in der Antwort: vpn.example.com (26 Tage).

Das erste liegt bereits unter der kritischen Schwelle Ihrer TLS-Richtlinie. Den Erneuerungsplan erstellen Sie direkt am Zertifikat; wo das Vier-Augen-Prinzip gilt, gibt ein zweiter Administrator den Auftrag frei.

Wer verantwortet den Dienst?

AI Trust Analyst

Aktion · Dienstverantwortlichen einbeziehen

Risiko hat einen Dienst und einen Verantwortlichen.

In der Beispielumgebung ist pay.example.com mit Zahlungen und dem E-Commerce-Team verknüpft. Der Abhängigkeitsgraph liefert den Kontext dafür, wer handeln muss.

Zertifikat
pay.example.com
Dienst
Zahlungen
Verantwortlich
E-Commerce-Team
Befund
Geschäftsauswirkung: kritisch
Vertrauensgraph mit der geschäftlichen Auswirkung einer Zertifikatsfamilie: Dienste, Verantwortliche und Abhängigkeiten
Quelle 02 · Abhängigkeitsgraph und Verantwortung

Wie bestätige ich das Ergebnis?

AI Trust Analyst

Entscheidung · Nachweis vor Erfolgsbestätigung prüfen

Ein Ergebnis benötigt einen Nachweis vom Endpunkt.

Die Beispielerneuerung zeigt einen abgeschlossenen Plan, die Agent-Installation und die unabhängige Endpunktprüfung. Die Ausstellung allein belegt dieses Ergebnis nicht.

Zertifikat
web.example.com
Dienst
Webshop
Verantwortlich
Web-Team
Befund
Endpunkt unabhängig geprüft
Erneuerungsbereitschaft eines Zertifikats nach einer verifizierten Erneuerung, alle Schritte erledigt
Quelle 03 · Erneuerungsbereitschaft und beobachtete Prüfung
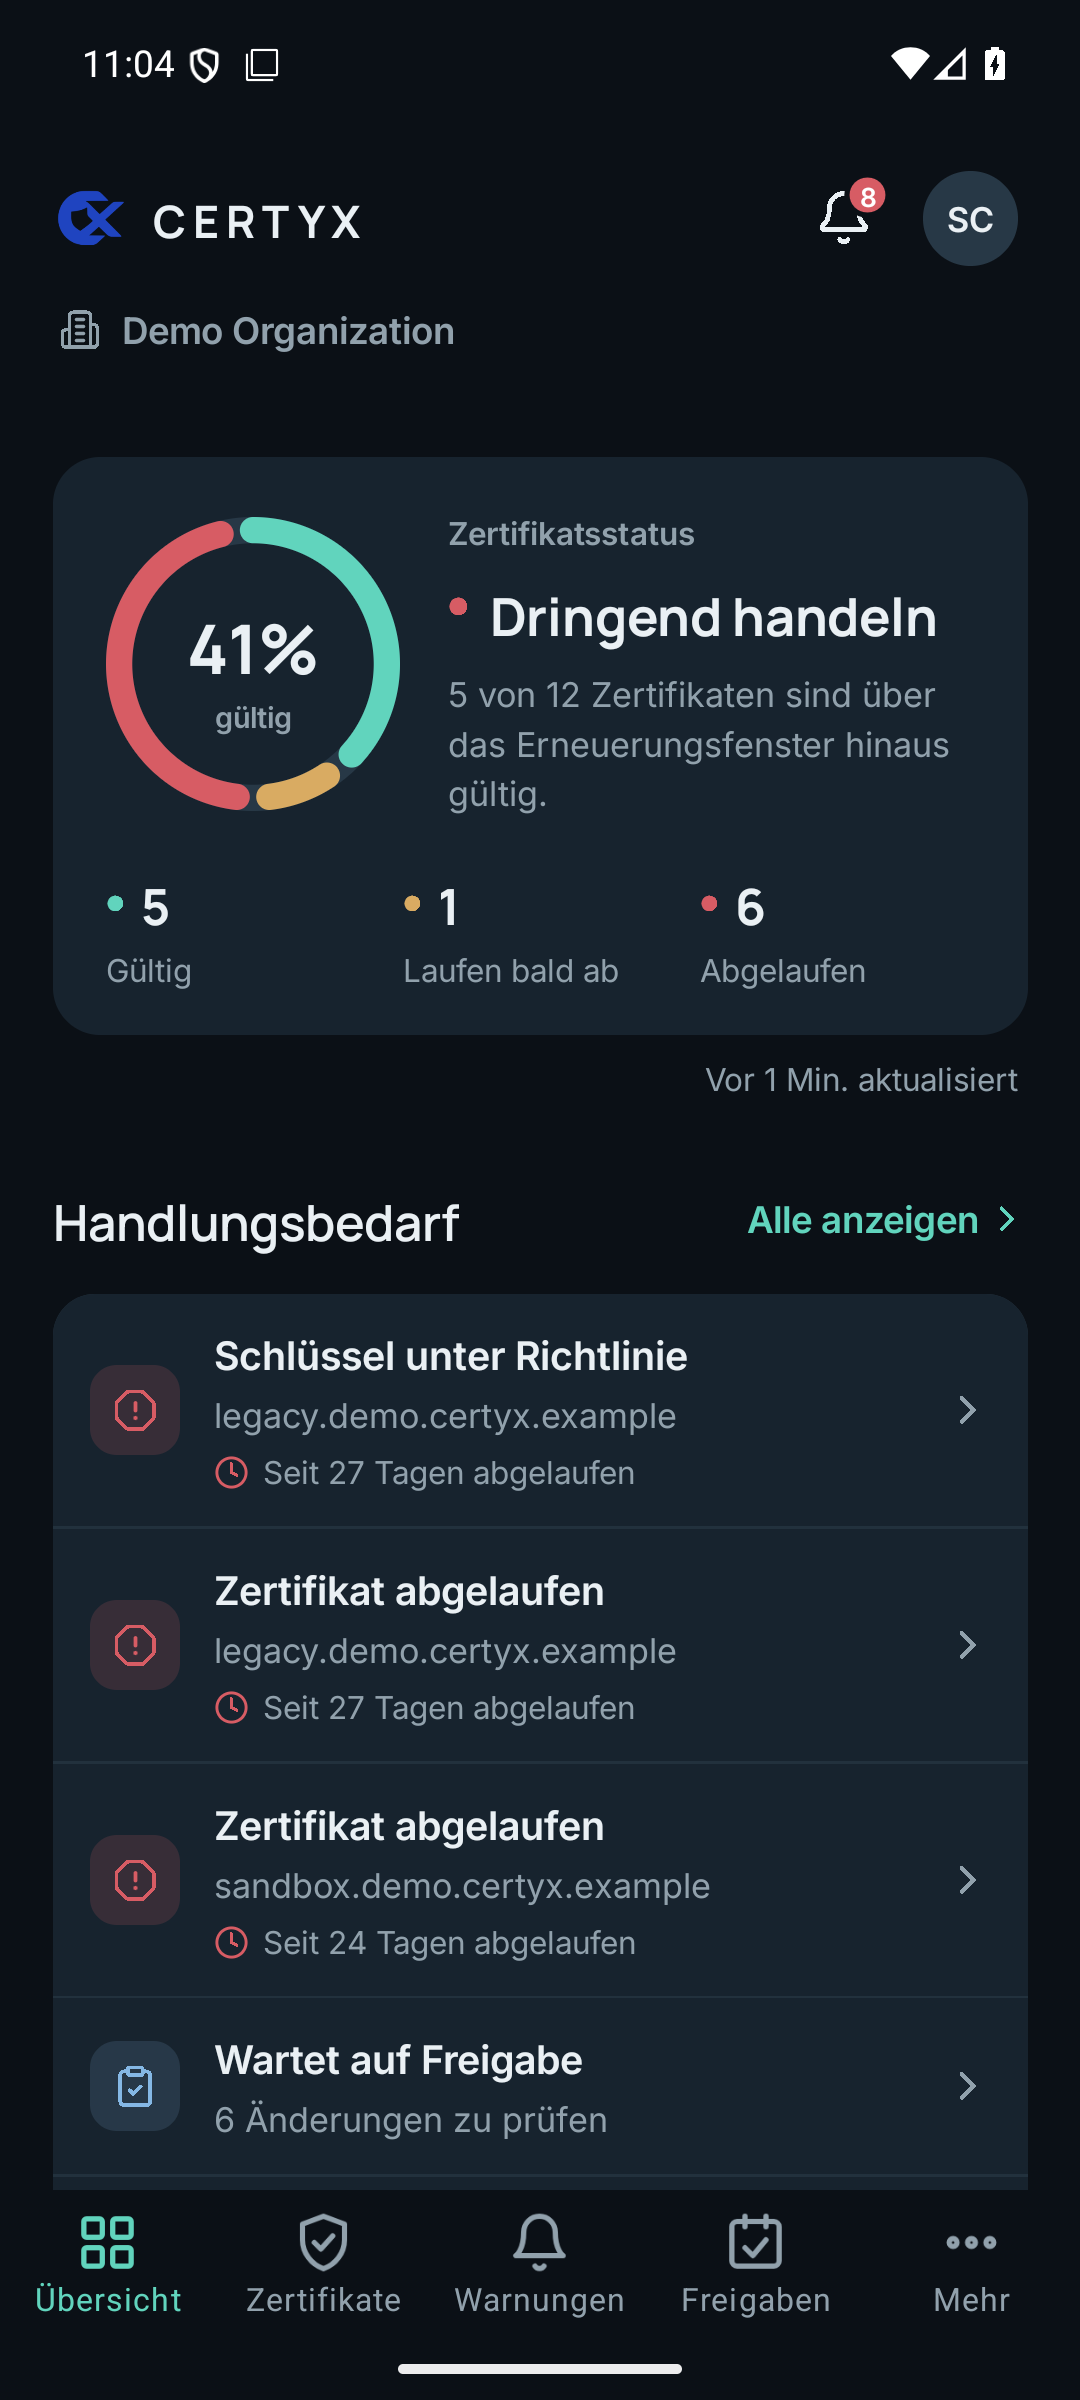
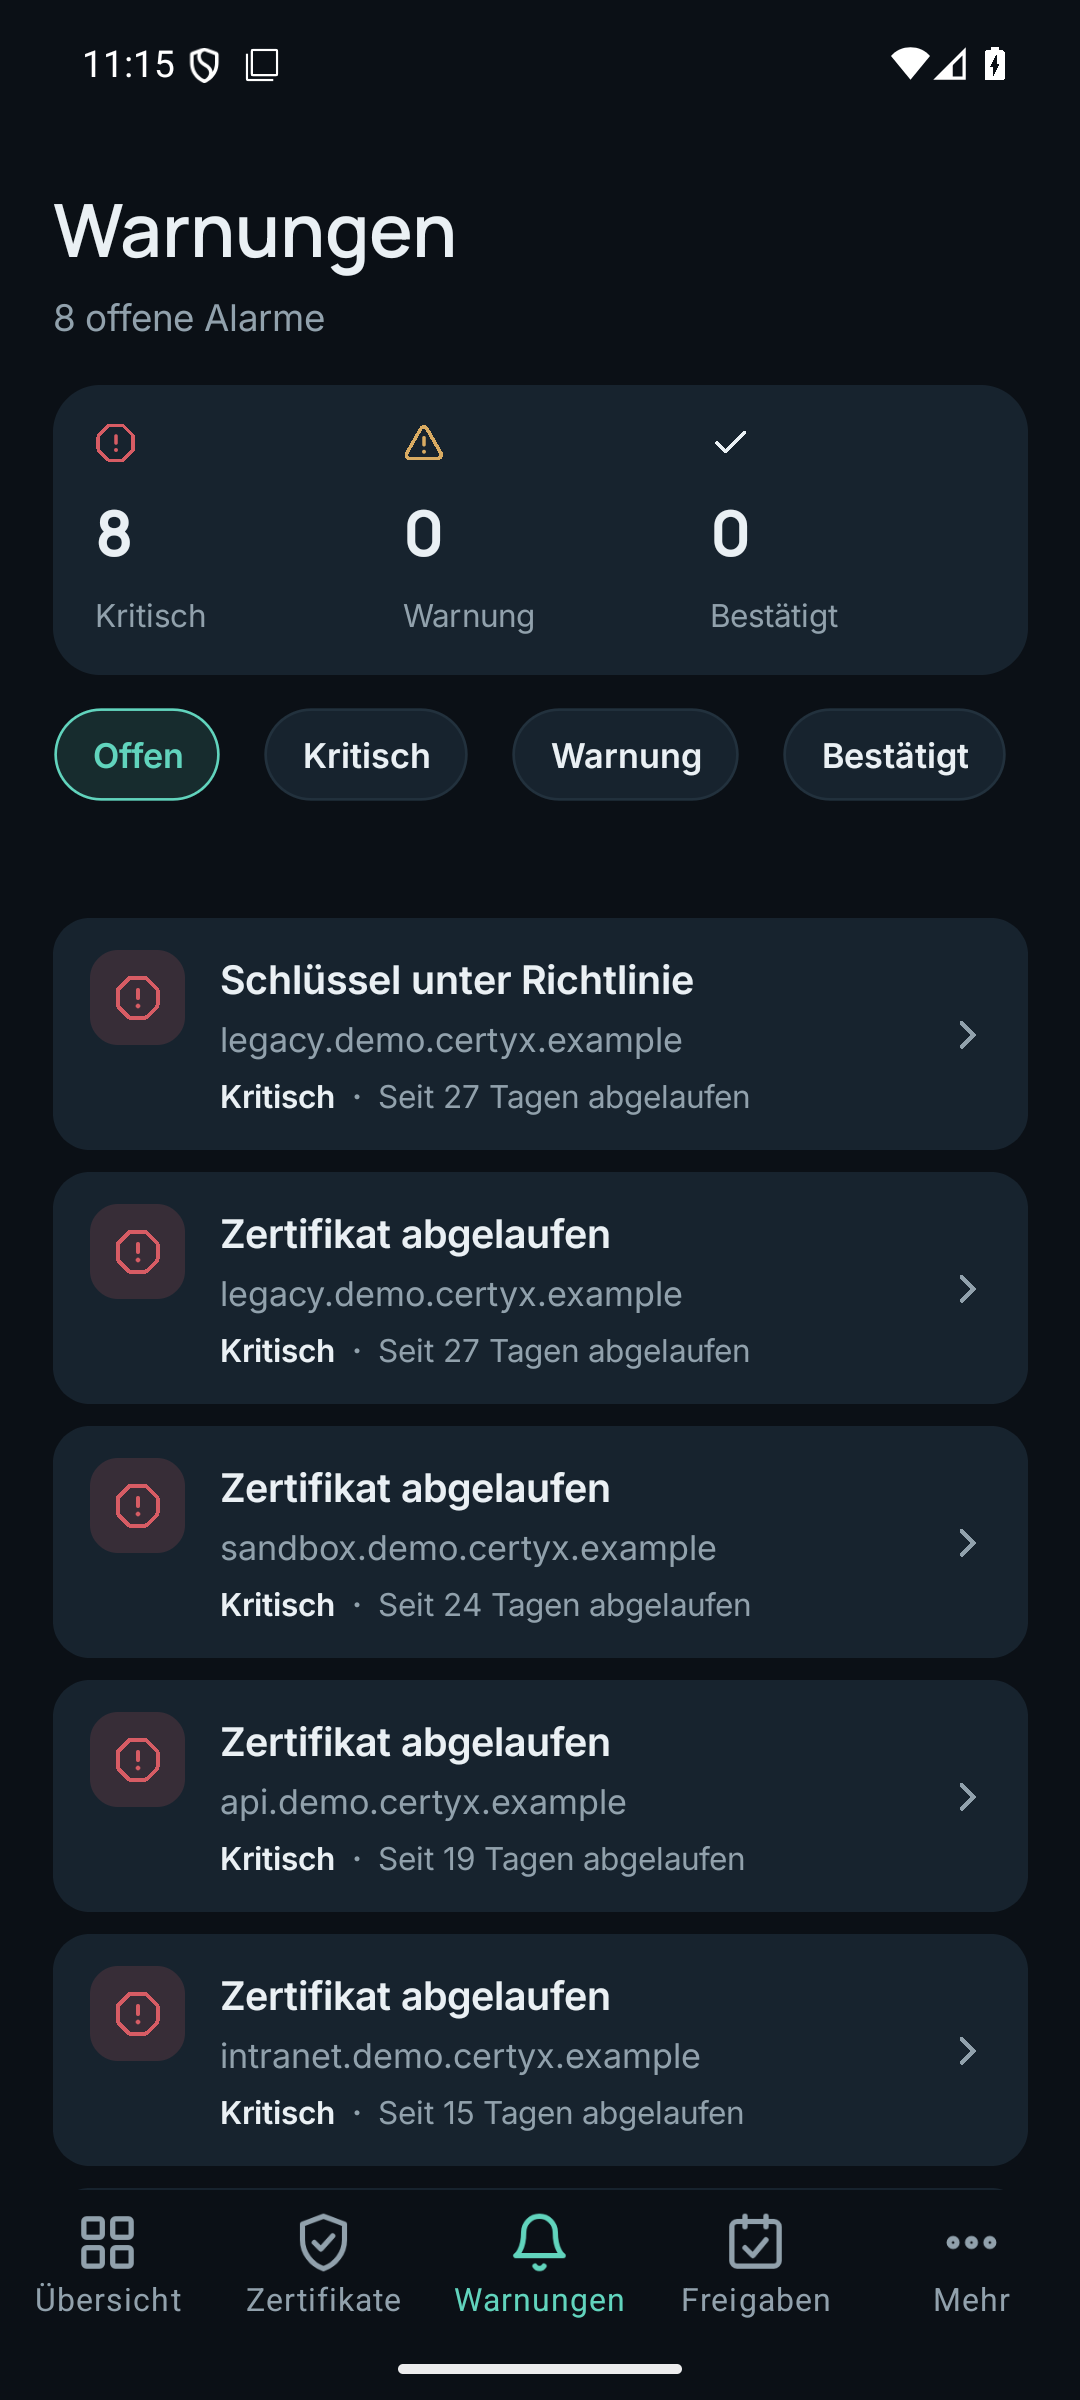
CERTYX Mobile: Zertifikatszustand, Warnungen und Agentenstatus (englische Demonstrationsansicht)
Echte Warnungsansicht von CERTYX Mobile
Echte App-Ansichten mit einer Demonstrationsorganisation.

Mobil

Freigeben und reagieren – von überall.

CERTYX Mobile zeigt Zertifikatszustand, Warnungen und unterstützte Freigaben auf autorisierten Geräten, im Rahmen der Benutzerberechtigungen.

iOS · Apple Business Manager

Android · Managed Google Play

Private Verteilung für Ihre Organisation — nicht in den öffentlichen Stores gelistet.

So funktioniert der Zugang

  • Verteilung über den privaten Store der Organisation.
  • Zuerst wird das Gerät autorisiert.
  • Dieselbe Anmeldung und MFA wie im Browser.
  • Ein Administrator kann ein Gerät sofort sperren.
Zugriff unter Ihrer Kontrolle.

Mobile Sicherheit

Zugriff unter Ihrer Kontrolle.

Von der ersten Aktivierung bis zum verlorenen Gerät. Erfahren Sie, wie Zugriff erteilt, geschützt und entzogen wird.

Aktivierung

Kann jeder die App aus dem App Store oder Google Play laden?

Die Store-Verteilung wird mit Ihrer Organisation vereinbart. Apple Business Manager und Managed Google Play erfordern eine organisationsspezifische Konfiguration. Die Installation allein gewährt keinen Zugriff: Das Gerät muss aktiviert und der Benutzer authentifiziert werden.

Sieht jemand unsere Daten, wenn er die App installiert?

Nein. Zuerst muss die App mit einem Einmalcode autorisiert werden, den nur Ihr Administrator erzeugen kann. Danach meldet sich jeder Benutzer weiterhin mit seinem eigenen CERTYX-Konto und MFA (ein Konto ohne Authentifizierungs-App wird abgewiesen, bis sein Benutzer MFA in der Webkonsole aktiviert) oder über Ihre Firmenanmeldung an.

Geräteidentität

Ersetzen Face ID, Fingerabdruck oder PIN Passwort und MFA?

Nein. Sie entsperren nur die verschlüsselt auf dem Gerät gespeicherten Anmeldedaten. Die App meldet sich damit wie gewohnt an, und der MFA-Code ist weiterhin erforderlich.

Warum reicht eine kopierte Sitzung nicht aus, um den Dienst zu nutzen?

Die App erzeugt im sicheren Hardwarespeicher des Geräts einen nicht exportierbaren Schlüssel und signiert damit jede Anfrage. Der Server speichert nur den öffentlichen Schlüssel, daher wird ein auf ein anderes Gerät kopiertes Sitzungstoken abgelehnt.

Zugriffskontrolle

Was passiert, wenn ein Smartphone oder Tablet verloren geht?

Ihr Administrator widerruft das Gerät unter Zugriff und Sicherheit → Mobilgeräte. Der Server prüft das Gerät bei jeder Anfrage, noch vor der Anmeldung, daher funktioniert die App sofort nicht mehr. Für die Schnellanmeldung gespeicherte Anmeldedaten bleiben verschlüsselt und erfordern PIN oder Biometrie.

Können wir uns mit Microsoft Entra ID oder Okta anmelden?

Ja, im Web und in der App. Ihr Administrator richtet Microsoft Entra ID, Okta, einen anderen OpenID-Connect-Anbieter oder SAML 2.0 unter Zugriff und Sicherheit → Unternehmensanmeldung (SSO) ein und verifiziert Ihre E-Mail-Domain.

Im täglichen Betrieb

Was enthalten Benachrichtigungen?

Nur eine allgemeine Nachricht, zum Beispiel dass eine kritische Warnung Aufmerksamkeit erfordert. Zertifikatsnamen und andere Details erscheinen erst nach der Anmeldung in der App, nie in der Benachrichtigung.

Wie funktionieren Updates?

Beim Start prüft die App, ob eine neuere Version vorliegt, und fragt, bevor sie den Store Ihrer Organisation zum Aktualisieren öffnet. Wird eine Version nicht mehr unterstützt, verlangt sie vor dem Fortfahren ein Update.

Integrationen

Arbeitet mit den Werkzeugen, die Sie bereits nutzen

CERTYX verbindet sich mit Ihrem SIEM, Ihrer Zertifizierungsstelle, Servern, Clouds, Anmeldung und Bereitschaftswerkzeugen.

Ihr SIEM, Ihr Lizenzbudget

Sie wählen Felder und Größe jedes Ereignisses. Der vollständige Datensatz bleibt in Ihrem Journal und Archiv.

SIEM- und Log-Plattformen

  • Splunk Enterprise und Splunk Cloud
  • IBM QRadar
  • Microsoft Sentinel
  • Elastic Security
  • ArcSight
  • Cribl Stream
  • Grafana Loki und Alloy
  • OpenTelemetry Collector
  • Amazon Security Lake
  • rsyslog und syslog-ng

Zertifizierungsstellen

  • Let's Encrypt und andere ACME-CAs
  • DigiCert CertCentral
  • HashiCorp Vault PKI
  • AWS Certificate Manager
  • Azure Key Vault
  • Google Certificate Manager
  • Ihre interne CA

Server und Plattformen

  • nginx
  • Apache
  • HAProxy
  • Caddy
  • Traefik
  • Envoy
  • lighttpd
  • Tomcat und Java-Keystores
  • Microsoft IIS und Windows-Zertifikatspeicher
  • Kubernetes-Secrets
  • Postfix und Dovecot
  • OpenSSH

Cloud-Erkennung

  • Amazon Web Services
  • Microsoft Azure
  • Google Cloud

Anmeldung und Benutzerbereitstellung

  • Microsoft Entra ID
  • Okta
  • OpenID Connect
  • SAML 2.0
  • SCIM 2.0

Alarme und Bereitschaft

  • Microsoft Teams
  • Slack
  • PagerDuty
  • Webhooks und E-Mail

Lizenzierung

Zahlen Sie für das, was Sie verwalten – nicht für das, was Sie finden.

Die Lizenzeinheit ist eine verwaltete Zertifikatsfamilie. Erkennung und Importe erzeugen nicht verwaltete Datensätze ohne Kapazitätsverbrauch.

Angebot anfordern

Beispiel

erkannte Zertifikate — zählen nicht zum Limit
1.248
verwaltete Zertifikatsfamilien — zählen zur Lizenz
250

Beispielzahlen, kein Kundenbestand.

So wird die Nutzung gezählt

Erkennung und Importe
Nicht gezählt
Erneuerungen und Bereitstellungen
Gleiche Familie, keine zusätzliche Nutzung
Verwaltete Zertifikatsfamilien
Lizenzierte Kapazität

Dokumentation

Lesen Sie, bevor Sie entscheiden.

Kontakt

Präsentation vereinbaren.

Wir zeigen CERTYX an Szenarien wie Ihren. Sie können auch ein Angebot oder einen Pilot anfragen oder eine Frage stellen; der Vertrieb antwortet auf jede Anfrage per E-Mail.

Bereits Kunde? Ihr Konto stellt der Administrator Ihrer Organisation bereit. Bei Ihrer Organisation anmelden

Wobei können wir helfen?

Details ergänzen (optional) Telefon, Funktion, Land und Antwortsprache

Angebot dimensionieren

Mit diesen Angaben können wir Ihnen direkt ein bepreistes Angebot senden, ohne vorher ein Abstimmungsgespräch zu vereinbaren. Grobe Zahlen genügen; alles lässt sich später ändern.

Tarif
Bevorzugter Betrieb
Nur Ihre Präferenz: von CERTYX betriebener Dienst oder eigenes Rechenzentrum bzw. Cloud-Konto. Der Vertrieb bestätigt, welche Optionen zu Ihrem Paket passen.
Vertragslaufzeit
Längere Laufzeiten sind rabattiert.
Abrechnung und Währung
Monatliche Abrechnung ist nur für einige Tarife möglich.
Leistungen
Wo befinden sich Ihre Zertifikate heute?

Zeitplan für die Gültigkeit öffentlicher TLS-Zertifikate

Dies sind Anforderungen des Ökosystems öffentlich vertrauenswürdiger TLS-Zertifikate, festgelegt vom CA/Browser Forum, keine gesetzlichen Vorschriften. Sie gelten für neu ausgestellte Zertifikate; bereits ausgestellte funktionieren bis zu ihrem Ablauf.

Ausstellung Maximale Gültigkeit Wiederverwendung der Domänenvalidierung

Öffentliches TLS und private PKI unterscheiden sich: Diese Grenzen gelten für öffentlich vertrauenswürdige Zertifikate. Zertifikate Ihrer eigenen privaten CA folgen Ihrer Richtlinie.

Einzelne Anbieter können strengere Grenzen früher einführen.

Baseline Requirements des CA/Browser Forum Abstimmung SC-081v3